Security Check mit System:
Schwachstellen finden – fixen – nachweisen
Externe Angriffsflächenanalyse für KMU, NIS2 und ISO 27001.
Ohne Fachchinesisch. Mit Ihrem Techniker. Bevor Sie gehackt werden.
Automatisiertes externes Security-Assessment
Liefert umsetzbare ToDos:
schafft IHR Techniker
Re-Check: Risikobewertung für Kunden & Audits
Technische Reports: NIS2- und ISO-27001-tauglich
Unternehmen aus allen Branchen vertrauen auf uns

So funktioniert die externe Angriffsflächenanalyse mit CheckFix
In nur 2 Minuten verstehen Sie unser unkompliziertes aber effektives System.
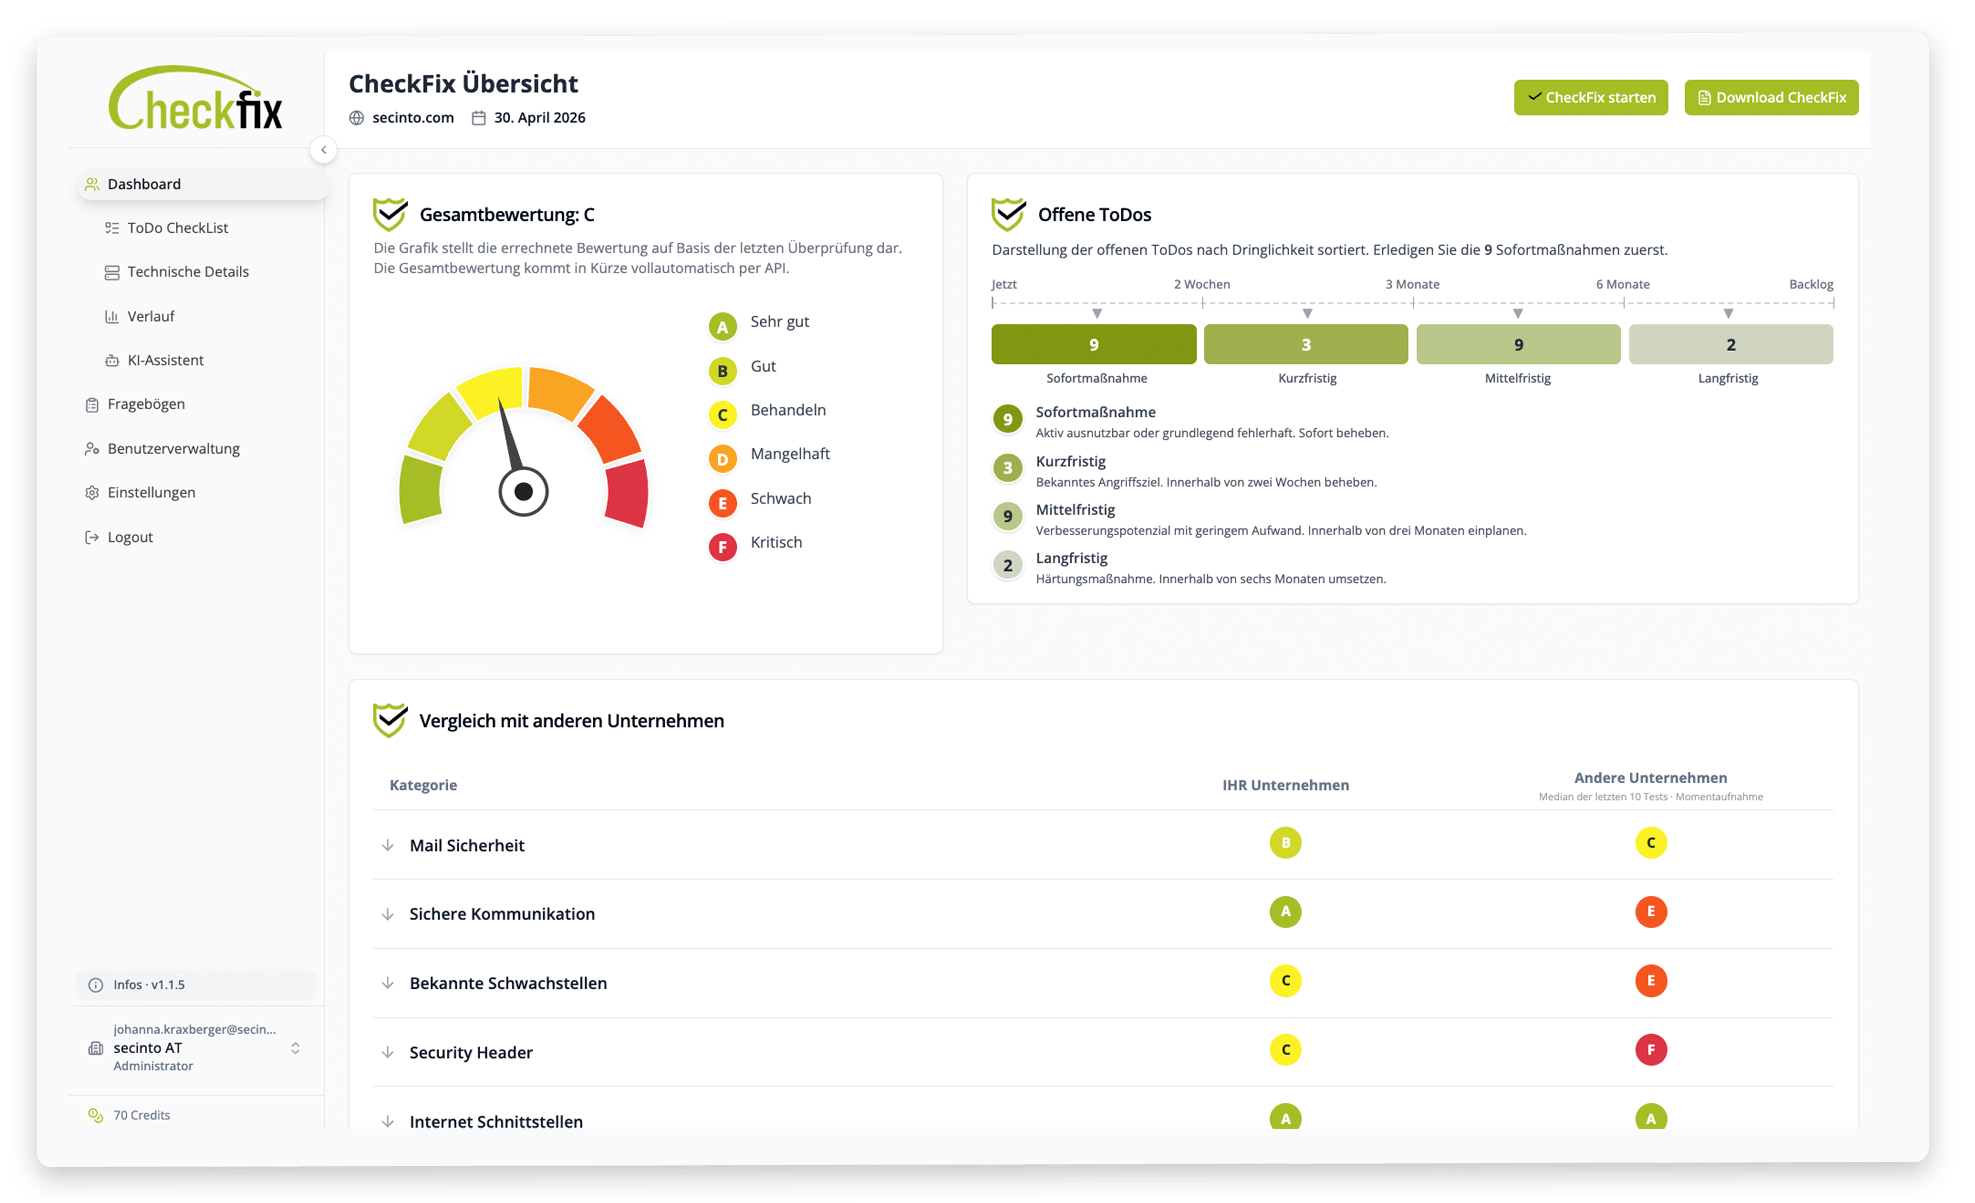
Interaktive Demo starten
Cybersicherheit mit System – einfach, messbar, wirksam
Sicherheitslücken finden und beheben – entwickelt in Österreich
Was ist CheckFix?
CheckFix ist die automatisierte externe Angriffsflächenanalyse der secinto GmbH, entwickelt in Österreich. Auf Basis Ihrer Domain(s) führt CheckFix ein vollständiges externes Security Assessment durch und überprüft Ihre IT-Infrastruktur aus der Hacker-Perspektive. Ihre Daten bleiben dabei in Europa.
Innerhalb von 24 Stunden erhalten Sie eine priorisierte ToDo-Liste mit konkreter Fix-Strategie, die Ihr eigener Techniker umsetzen kann.
Was sich nicht sofort beheben lässt, dokumentieren Sie direkt in der ToDo-Liste: Begründung, kompensierende Maßnahme, Termin und Zuständigkeit. Daraus erstellt CheckFix einen PDF-Report mit Maßnahmenplan und Management Response. Den nutzen Sie für Ihr eigenes Audit, etwa nach NIS2, NISG 2026, ISO 27001, DORA oder TISAX®, oder schicken ihn an jeden Kunden, der einen Sicherheitsnachweis verlangt.
Wer tiefer gehen will, bucht aufbauend auf CheckFix den KI-Pentest dazu: Unser eigener Pentest-Agent auf eigener Hardware zeigt, wie sich gefundene Lücken ausnutzen lassen. Unsere Pentester überwachen das System laufend und entwickeln es weiter.
✓ Automatisiert · ✓ In 24h · ✓ Ohne Schnickschnack · ✓ Made in Austria
Was CheckFix anders macht
Für uns ist die Analyse Ihrer Cybersicherheit nur der Beginn – CheckFix führt Sie von der Sicherheitslücke zur Lösung: automatisch, verständlich, dokumentiert.
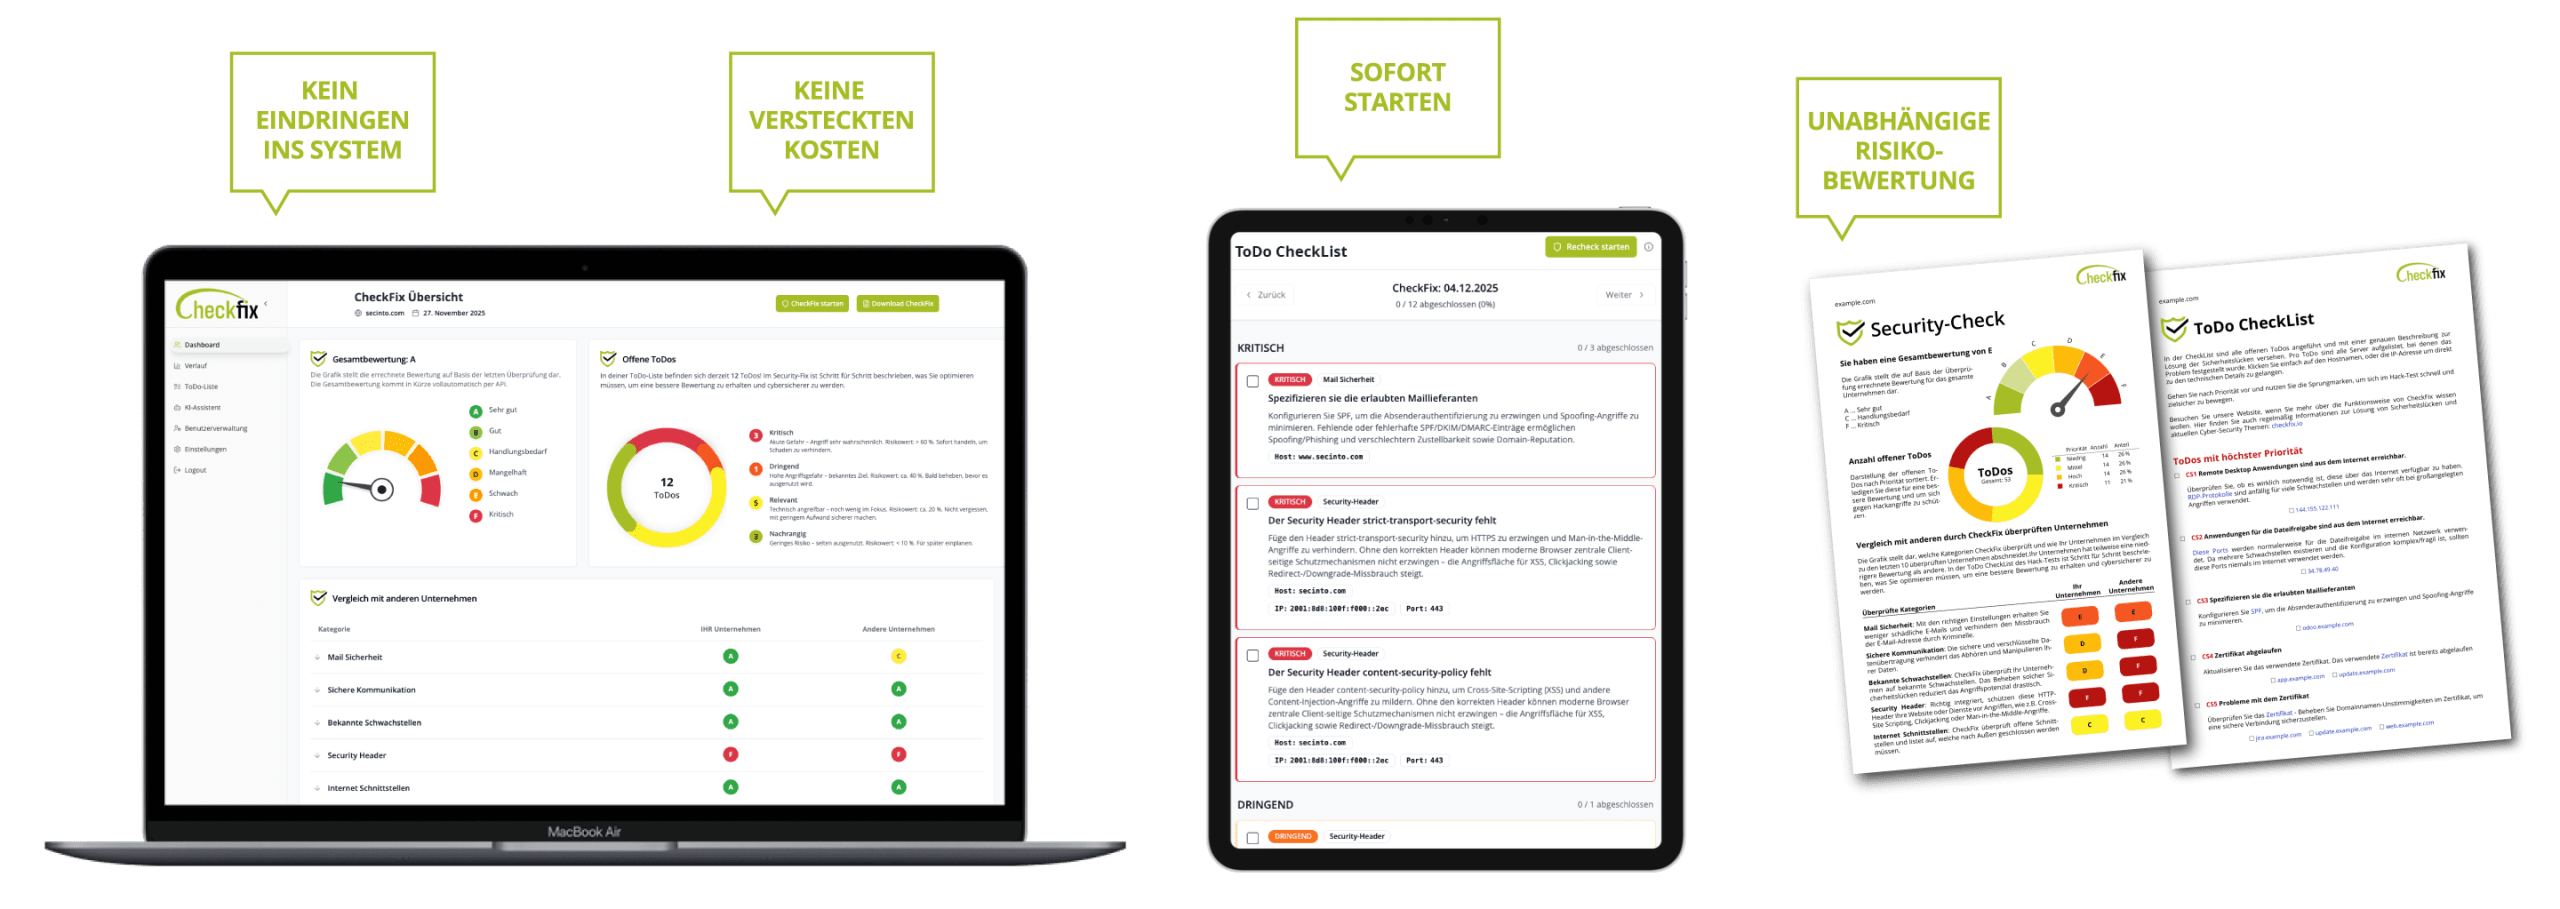
Externe Angriffsflächenanalyse, automatisiert aus der Hacker-Perspektive, ohne Eindringen in Ihr System
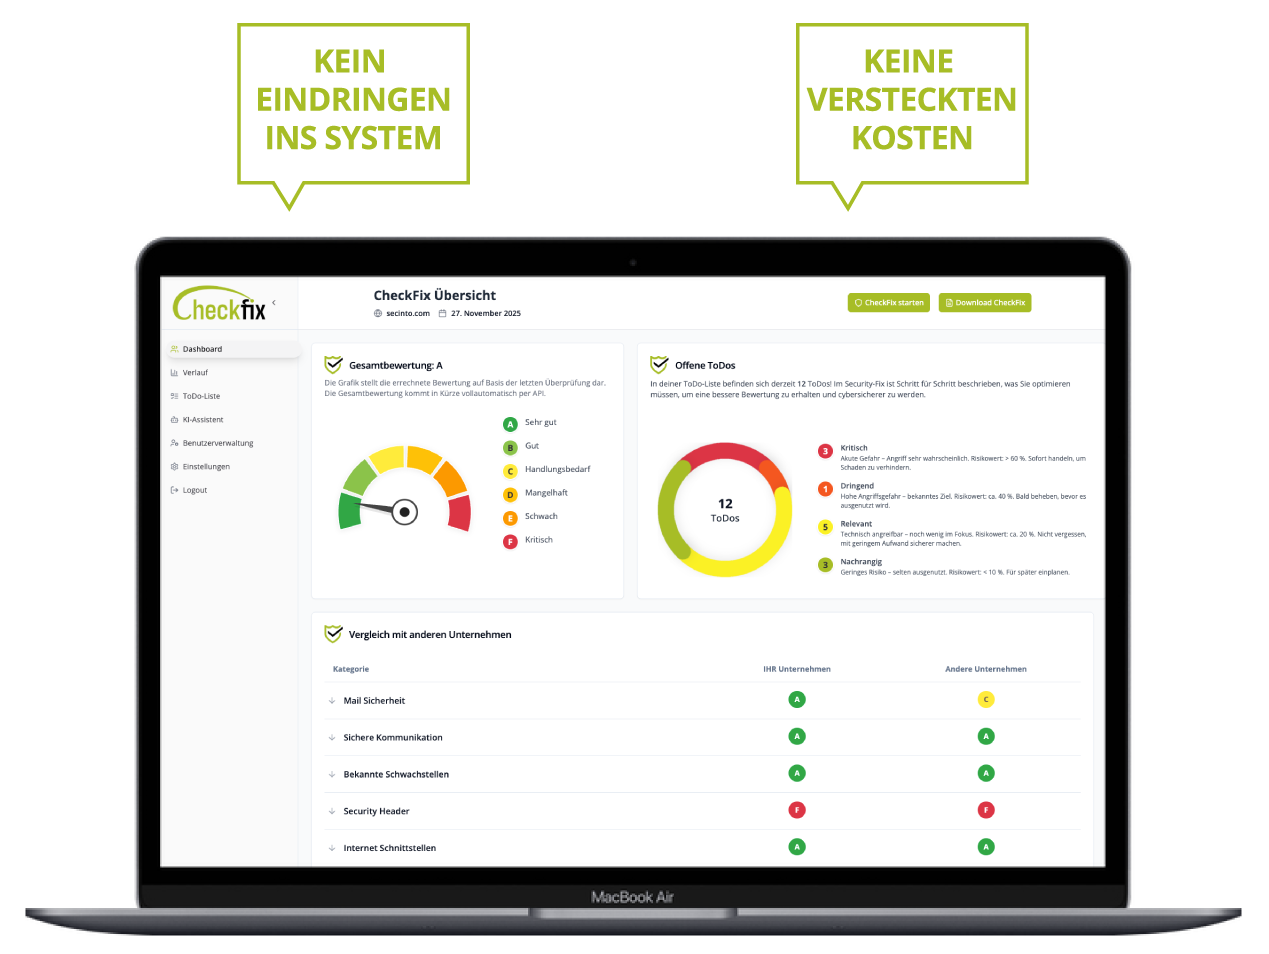
Priorisierte Fix-Strategie als To-Do-Liste, mit Host und Port je Befund
Dashboard Aufgaben zuweisen, ToDos direkt abhaken, Status verfolgen
Markdown-Datei für Claude oder ChatGPT unterstützt Ihre IT bei der Umsetzung
Re-Check Nach der Umsetzung prüft CheckFix erneut und dokumentiert den Fortschritt
Report aus dem externen Security-Assessment für NIS2 und ISO 27001, dazu Compliance-Fragebögen nach DIN SPEC 27076
Viele Tools zeigen nur Probleme. CheckFix liefert die Lösungen – verständlich, umsetzbar, nachweisbar.
CheckFix erkennt die offenen Türen für Cyberkriminelle – mit unseren To-Dos schließen Sie diese, bevor Angreifer eintreten.
Ihren nächsten CheckFix und den Re-Check rufen Sie selbst ab, wann immer Sie soweit sind.
CheckFix, KI-Pentest oder klassischer Penetrationstest – welcher Ansatz passt zu Ihrem Unternehmen?
Braucht mein Unternehmen einen Penetrationstest – mit KI oder klassisch durch einen Pentester? Oder reicht ein automatisiertes Tool wie CheckFix?
Alle Ansätze haben ihren Wert. Entscheidend ist, wo Ihr Unternehmen aktuell steht und welches Ziel Sie verfolgen.
Alle Ansätze haben ihren Wert. Entscheidend ist, wo Ihr Unternehmen aktuell steht und welches Ziel Sie verfolgen.
CheckFix
- Passive Außenanalyse, kein Eindringen
- To-Do-Liste mit FIx-Strategie, priorisiert
- Regelmäßig wiederholbar, Re-Check dokumentiert Fortschritt
- Einstieg mit kostenlosem Check, planbares Abo
- Kontinuierliche Verbesserung & Nachweis (NIS2, ISO 27001)
- Markdown-Datei für Claude oder ChatGPT: unterstützt Ihre IT bei der Umsetzung
KI-Pentest (NEU)
- Automatisierter Penetrationstest durch unseren eigenen Pentest-Agenten auf eigener Hardware in Österreich
- Baut auf der CheckFix-Analyse auf
- Scope frei wählbar: einzelne Hosts oder das gesamte Unternehmen
- Findings mit allen Details im Dashboard, Berichte über den Report Builder
- 1 Re-Check pro Run, abrufbar innerhalb von 4 Wochen
- Run-Pakete ab € 3.900 (4 Runs)
Klassischer Penetrationstest
- Aktives Eindringen in Systeme durch Security-Experten
- Bericht mit Findings; Umsetzung liegt beim Unternehmen
- Einmalige Momentaufnahme: Re-Check nur durch neuerlichen Pentest
- Konkretes Angebot inklusive aller Besprechungen – persönliche Begleitung durch erfahrene Pentester
- Die Pentester von secinto (=CheckFix-Entwickler) stehen bei Bedarf zur Verfügung
Wann ist CheckFix der richtige Ansatz?
Für Einsteiger
CheckFix ist der ideale Einstieg in die Cybersecurity: regelmäßige, passive Außenanalyse mit sofort umsetzbaren Lösungen und dokumentierten Re-Checks zur Erfolgsmessung.
Für Unternehmen mit Pentests
Unternehmen, die bereits Pentests durchführen, nutzen CheckFix zur Vorbereitung: Kritische Sicherheitslücken werden früh erkannt, was Zeit und Kosten beim Penetrationstest spart.
Für erfahrene Security-Teams
Unternehmen, die bereits in Cybersecurity investieren, prüfen mit CheckFix die Wirksamkeit bestehender Maßnahmen und die Kompetenzen ihrer Experten.
Für Unternehmen, die tiefer prüfen wollen
Mit dem KI-Pentest als Add-on prüft unser eigener Pentest-Agent auf eigener Hardware die freigegebenen Hosts aktiv und zeigt, welche Lücken sich tatsächlich ausnutzen lassen. Das eignet sich auch, um zwischen zwei manuellen Pentests Änderungen nachzuprüfen.
Fazit für Security-Neulinge: Starten Sie mit dem kostenlosen IT-Sicherheitscheck, schließen Sie die wichtigsten Lücken und dokumentieren Sie Fortschritte. Wenn Sie danach wissen wollen, ob eine Lücke tatsächlich ausnutzbar ist, buchen Sie den KI-Pentest als Add-on dazu.
Preise & Pakete – Was kostet CheckFix?
Sie können jederzeit mit CheckFix loslegen. Entscheiden Sie sich für eines der Angebote unten und innerhalb von 24 Stunden erhalten Sie den GRATIS Security-Check oder den umfangreichen CheckFix mit ToDo CheckList und technischen Details zum selbstständigen Fixen der Sicherheitslücken.
GRATIS
Security-Check
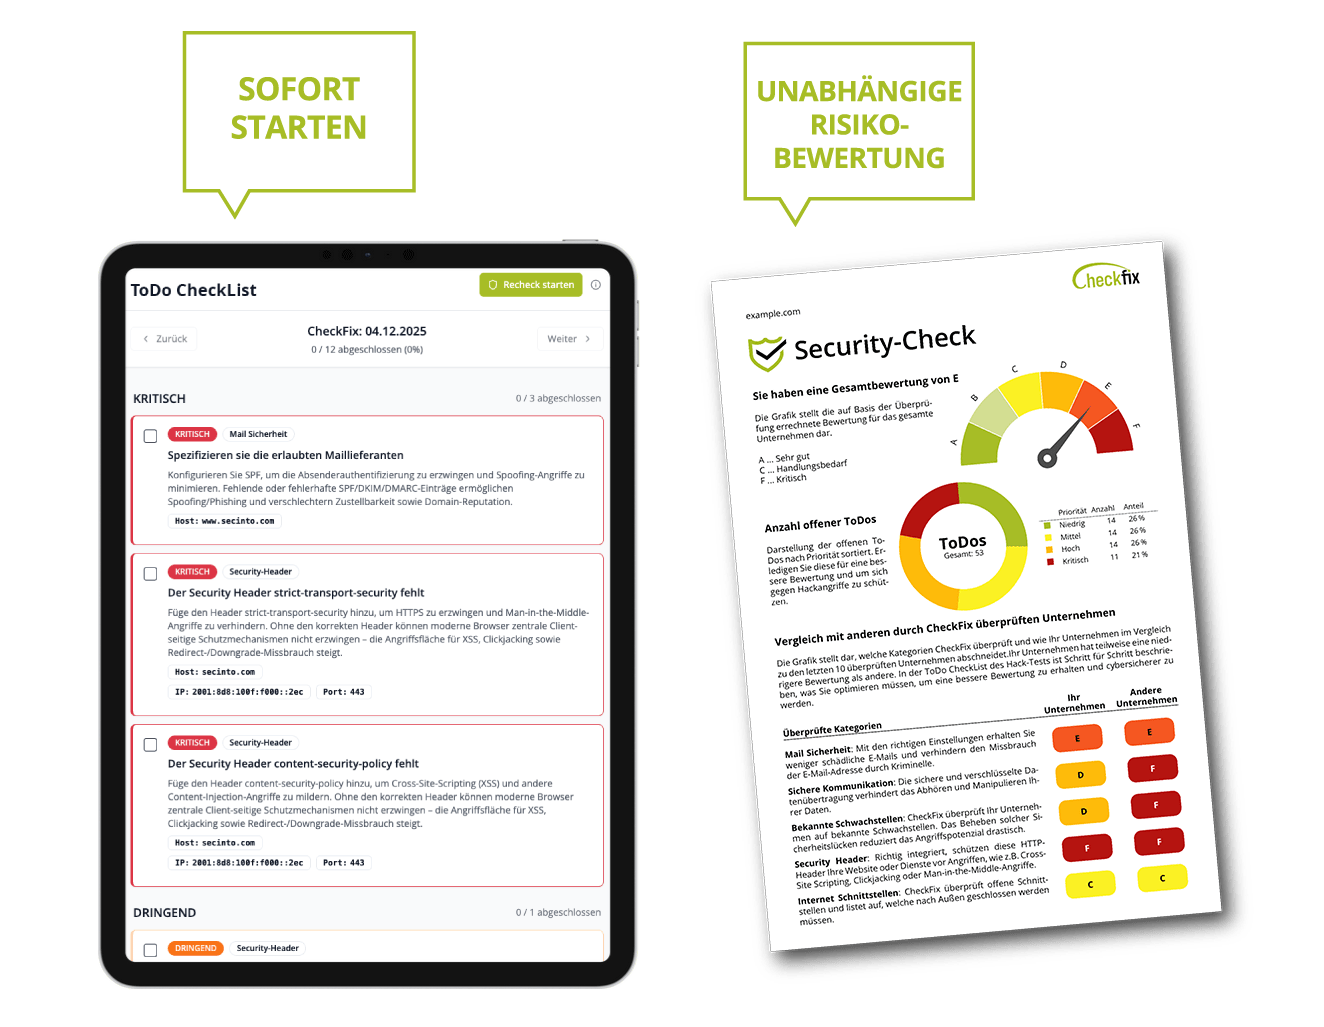
Überprüfung Ihres Sicherheits-Status & Risiko-Bewertung
- A = Ihr Unternehmen ist top sicher
- C = Es besteht Handlungsbedarf
- F = Schwerwiegende Sicherheitslücken
Geprüft wird in fünf Kategorien:
- Mail-Sicherheit
- Sichere Kommunikation (TLS/SSL)
- Bekannte Schwachstellen (CVEs)
- Security Header
- Internet-Schnittstellen
Jederzeit Upgrade zu Basic & Premium möglich
Keine versteckten Kosten!
GRATIS für alle CheckFix Neukunden
CheckFix Basic
€ 490,00 / Jahr
Einmal jährlich: Vollständiges externes Security Assessment
- Prüfung & Bewertung A–F gesamt und pro Kategorie
- Prüfkategorien wie beim Security-Check
- Vollständige ToDo-Liste zum Fixen
- Re-Check nach dem Fixen
- Audit-fähiger Report mit Maßnahmenplan
& Stellungnahme je Finding - Dashboard mit Benutzerverwaltung
- Sämtliche technische Details
- Prüfung von bis zu 3 Domains
- Jederzeit kündbar
Inkl. Compliance-Fragebögen nach Normen: ausfüllen und als PDF exportieren
Empfohlen
CheckFix Premium
€ 950,00 / Jahr
Zweimal jährlich: komplettes externes Security Assessment
- Alle Leistungen des einmaligen CheckFix
- Sie sparen 230€ | Nur 475€ pro CheckFix
- 2 Sicherheitsprüfungen pro Jahr (inkl. Re-Check)
- Laufende Fortschrittsdokumentation
- Jederzeit kündbar
Technische Sicherheitsprüfung für NIS2, ISO 27001, TISAX & DORA – mit dokumentiertem Nachweis für Audits
Benutzen Sie Ihren CheckFix als Sicherheitsnachweis für Kunden und Audits
Spezialisierte Lösungen für Ihr Unternehmen
Über CheckFix Basic und Premium hinaus bieten wir maßgeschneiderte
Security-Lösungen für größere Organisationen und Partner.
KI-Pentest (NEU)
Add-on zu CheckFix: aktive Prüfung Ihrer Systeme
- Eigener Pentest-Agent
auf eigener Hardware - Scope: einzelne Hosts oder
gesamtes Unternehmen - Report Builder: Detailbericht
je Host & Executive Summary - 1 Re-Check pro Run inklusive
Alle Details zu Runs und Paketen auf der KI-Pentest-Seite
CheckFix Risk Manager
Für CISOs und Compliance-Teams: Lieferkette technisch und organisatorisch prüfen – für NIS2, ISO 27001, TISAX® und DORA.
- Lieferanten, Tochtergesellschaften
und Subunternehmen technisch prüfen –
nicht nur Selbstauskunft - Standardisierte Compliance-Fragebögen
(NIS2, ISO 27001, DIN SPEC 27076) - Rating A–F und audit-fähiger
Report je Lieferant - Zentrales Dashboard über
Ihre gesamte Lieferkette
CheckFix Risk Manager: Ihr Third-Party-Risk-Management mit technischer Prüfung.
CheckFix für Systemhäuser
Für IT-Dienstleister und Berater: Security-as-a-Service für Ihre Kunden
- Multi-Client Dashboard
- Automatisiertes Client-Onboarding
- Attraktive Partner-Provisionen
- Branded Reports für Ihre Kunden
- Dedizierter Partner-Support
Bieten Sie Ihren Kunden CheckFix als zusätzlichen Service an
Alle Enterprise-Lösungen beinhalten individuelles Onboarding, Priority-Support
und flexible Zahlungsmodelle. Kontaktieren Sie uns
für ein maßgeschneidertes Angebot.
Wie gut ist CheckFix wirklich?
Das sagen unsere Kunden.
800+
Domains geprüft
24/7
Support bei techn. Problemen
100%
Verifizierte Bewertungen
Kundenerfahrungen
FS
Franz Steinbauer
★★★★★
STEINBAUER IT GmbH, Wies
Besonders gut gefällt mir die einfache Bedienung, die ansprechende Auswertung und der kundenorientierte Aufbau. Das Preis-Leistungsverhältnis ist auch sehr gut. Danke!
Verifizierte Bewertung
EE
Erich Eichberger
★★★★★
cts GmbH, Burgkirchen a.d Alz
Wir arbeiten bereits seit Längerem mit der Firma secinto zusammen. Deren Produkt CheckFix ist für uns inzwischen unverzichtbar geworden. Aufgrund unserer großen Anzahl an Domains hatten wir anfangs keinen wirklichen Überblick über unsere Angriffsfläc…
Verifizierte Bewertung
AO
Alexander Oberegger
★★★★★
smaXtec, Graz
CheckFix bietet eine sehr gute Übersicht über den security Zustand der IT Landschaft. Wir arbeiten sehr stark mit checkfix um changes im IT und Produkt bereich aus Security Sicht zu begleiten und den Zustand laufend zu monitoren und Sicherheitslücken…
Verifizierte Bewertung
SI
Sharif Ibrahim
★★★★★
eitk Elektro IT Kommunikations Gmbh, Premstätten
Wir haben CheckFix für unsere eigenen Domains verwendet und haben da einiges an wertvollen Input erhalten, wie wir uns noch besser absichern können. Der Report ist übersichtlich gestaltet und inhaltlich wird man auf Details aufmerksam gemacht, an die…
Verifizierte Bewertung
SS
Simon Schmelzer-Ziringer
★★★★★
EDV & IT - Schmelzer-Ziringer, Trahütten
Die Software findet selbst kleinste Sicherheitslücken, die andere Tools oft übersehen. Besonders beeindruckend ist die hohe Geschwindigkeit der Analysen – ohne dabei an Genauigkeit einzubüßen. Zudem ist die Bedienung äußerst unkompliziert, sodass auc…
Verifizierte Bewertung
In welcher Form können Cyberangriffe Ihr Unternehmen treffen?
Beispiele für Hacking-Angriffe aus der Praxis
KI greift auf dieselbe Art an, findet Lücken aber schneller. Mit dem KI-Pentest prüfen Sie Ihre Systeme mit denselben Mitteln, bevor es jemand anderer tut.
Wenn Angriffe so aussehen können – wie sicher ist Ihr Unternehmen wirklich?
Prüfen Sie Ihre externe Angriffsfläche kostenlos – klar, schnell und aus Hacker-Perspektive.
Sicherheitsüberprüfung von außen
aus der Hacker-Perspektive, ohne Eindringen ins System
Klare Übersicht durch Ratings
sofort erkennen, wo Handlungsbedarf besteht
ToDo-Liste
konkrete Maßnahmen zum Abarbeiten
Re-Check mit Report
nutzbar für Kunden, Auditoren oder interne Nachweise
Häufig gestellte Fragen
Wie finde ich Schwachstellen in meiner IT-Infrastruktur?
Sicherheitslücken finden Sie auf zwei Wegen: durch manuelle Sicherheitsaudits beziehungsweise Penetrationstests – oder durch automatisierte Tools, die Ihre IT systematisch und regelmäßig auf bekannte Schwachstellen prüfen.
Bewährte Methoden zur Schwachstellensuche:
- Externe Überprüfung aus Hacker-Perspektive (offene Ports, SSL/TLS, DNS, E-Mail-Security)
- Abgleich Ihrer Software-Versionen mit CVE-Datenbanken für bekannte Sicherheitslücken
- Prüfung der Konfiguration von Webservern und Mail-Servern
- Identifikation veralteter oder vergessener Systeme (Shadow IT)
Entscheidend ist der Unterschied zwischen interner und externer Perspektive: Interne Audits prüfen Ihre Systeme von innen – eine externe Angriffsflächenanalyse zeigt genau das, was Angreifer von außen sehen würden, also die Türen, durch die Hacker tatsächlich eindringen. Über 70 % aller Cyberangriffe starten von außen, deshalb ist die externe Sicht besonders wichtig.
CheckFix übernimmt diese externe Schwachstellensuche vollautomatisiert: Innerhalb von 24 Stunden erhalten Sie eine vollständige Übersicht aller gefundenen Sicherheitslücken – inklusive priorisierter ToDo-Liste mit konkreter Fix-Strategie, die Ihr eigener Techniker umsetzen kann.
Was wird bei CheckFix geprüft?
CheckFix analysiert Ihre gesamte externe Angriffsfläche: Domains, Subdomains, E-Mail-Server, offene Ports, SSL-Zertifikate, DNS-Konfiguration, Web-Technologien und Mail-Security (SPF, DKIM, DMARC).
Konkret überprüft CheckFix:
- Ihre E-Mail-Adressen auf fehlerhafte Konfigurationen
- Bekannte Schwachstellen (CVEs) in erkennbaren Technologien
- Offene Ports und veraltete SSL/TLS-Protokolle
- DNS- und Mail-Security-Einstellungen
Geprüft wird alles, was von außen über Ihre Domain(s) erreichbar ist – genau wie Hacker automatisierte Tools nutzen würden.
Wichtig: CheckFix ist kein Virenschutz-Ersatz, sondern ergänzt Ihre bestehenden Sicherheitsmaßnahmen um eine externe Perspektive. Zero-Day-Schwachstellen (unbekannte Sicherheitslücken) kann kein Tool erkennen – CheckFix findet bekannte Schwachstellen (n-Day), bevor Angreifer sie ausnutzen.
Für wen ist CheckFix geeignet?
CheckFix eignet sich für jedes Unternehmen mit Online-Präsenz: Website, E-Mail-Server oder öffentlich erreichbaren APIs. Besonders profitieren KMU (professionelle IT-Sicherheit ohne 5-stellige Pentest-Budgets), NIS2-pflichtige Unternehmen (technische Compliance-Unterstützung und Lieferantenprüfung), Lieferanten von NIS2- oder ISO-27001-pflichtigen Unternehmen (Sicherheitsnachweis gegenüber Kunden) und IT-Dienstleister/MSPs (Kundenprüfung und Bestandsüberwachung).
Was ist der Unterschied zwischen CheckFix und einem Penetrationstest?
Ein Penetrationstest greift Ihre Systeme aktiv an und zeigt, welche Lücken sich tatsächlich ausnutzen lassen. CheckFix analysiert dagegen Ihre externe Angriffsfläche von außen, ohne in Ihre Systeme einzudringen, und liefert eine priorisierte Fix-Strategie. Das geht regelmäßig und zum planbaren Abo-Preis. Ein manueller Penetrationstest mit vergleichbarem Umfang kann leicht 15.000 Euro kosten. Die aktive Prüfung bekommen Sie bei uns als Add-on: den KI-Pentest.
Was ist der Unterschied zwischen CheckFix und dem KI-Pentest?
CheckFix analysiert Ihre externe Angriffsfläche passiv und liefert eine priorisierte ToDo-Liste mit Fix-Strategie. Der KI-Pentest baut darauf auf: Unser eigener Pentest-Agent auf eigener Hardware prüft die von Ihnen freigegebenen Hosts aktiv und zeigt, welche Lücken sich tatsächlich ausnutzen lassen. Sie buchen ihn als Add-on zu Ihrem CheckFix, in Paketen ab 4 Runs.
Kann mein Techniker die Sicherheitslücken selbst beheben?
Ja! CheckFix wurde genau dafür entwickelt. Jede Schwachstelle wird mit Fix-Strategie in ToDos übersetzt – verständlich für jeden kompetenten Techniker. Diesen braucht es aber, da es unmöglich ist, eine konkrete Schritt-für-Schritt-Anleitung für alle Systeme zur Verfügung zu stellen. Wer also Ihre IT eingerichtet hat, fixt nun auch die Sicherheitslücken. Zusätzlich unterstützt ein gepromptetes MD, mit dem Sie ChatGPT, Claude und Co füttern können, bei der Umsetzung für Ihre spezifische Umgebung (Plesk, cPanel, Azure, AWS etc.). Ein Systemadministrator ersetzt keinen Cybersecurity-Experten – aber CheckFix übersetzt Security-Wissen so, dass Ihr Techniker es ohne 5-stellige Beraterkosten umsetzen kann.
Was ist der Unterschied zwischen CheckFix und Virenschutz?
Virenschutz (Antivirus) schützt Ihre Geräte von innen vor Malware. CheckFix analysiert Ihr Unternehmen von außen – wie ein Hacker. Beide Ansätze ergänzen sich: Antivirus wehrt Angriffe ab, die bereits im System sind. CheckFix verhindert, dass Angreifer überhaupt eindringen können, indem es offene Türen (Ports, Fehlkonfigurationen, veraltete Software) findet, bevor Sie gehackt werden. Optimal: Beides nutzen!
Wie oft sollte ich CheckFix durchführen?
Am besten 2x jährlich. Warum? Neue Schwachstellen entstehen laufend (Software-Updates, neue Subdomains, Konfigurationsänderungen). Nach jedem Check braucht Ihr Team Zeit zum Fixen – der Re-Check zeigt messbare Fortschritte. Halbjährliche Checks entsprechen gängigen Compliance-Zyklen (ISO 27001, NIS2) und halten Sie zwischen Pentests sicher. So wird Security zur Routine statt zur Pflichtübung.
Kann ich den Report als Nachweis für Audits (NIS2, ISO 27001, TISAX) verwenden?
Ja. Offene Punkte dokumentieren Sie direkt in der ToDo-Liste mit Begründung, kompensierender Maßnahme, Termin und Zuständigkeit. Daraus entsteht ein PDF-Report mit Maßnahmenplan und Management Response, den Sie an Kunden weitergeben oder für interne Audits und die Dokumentation nach NIS2, ISO 27001 oder TISAX® nutzen. Der Report deckt den technischen Teil des externen Security-Assessments ab.
Brauche ich für NIS2 bzw. NISG 2026 einen Penetrationstest?
Das NISG 2026 schreibt keinen Penetrationstest ausdrücklich vor. Es verlangt aber Konzepte und Verfahren, mit denen Sie die Wirksamkeit Ihrer Risikomanagementmaßnahmen bewerten, und einen geregelten Umgang mit Schwachstellen. Wesentliche Einrichtungen, etwa Betreiber kritischer Infrastruktur in Energie, Gesundheit oder Verkehr, müssen zudem mit Prüfungen durch eine unabhängige Stelle rechnen. Ein Penetrationstest ist dafür ein gängiger technischer Nachweis.
Ob Sie einen brauchen, hängt von Ihrer Einstufung und Ihrer Risikoanalyse ab. Mit CheckFix kennen Sie Ihre externe Angriffsfläche, mit dem KI-Pentest prüfen Sie, was sich davon ausnutzen lässt.
800+
geprüfte Domains
70%
aller Cyberangriffe
starten von außen
starten von außen
85%
finden kritische Lücken
Starten Sie jetzt
Schützen Sie ihr Unternehmen, bevor es zu spät ist
Jetzt kostenloser IT-Sicherheitscheck starten
100% kostenlos
Keine Kreditkarte erforderlich
In 24h Ergebnis
Keine Kreditkarte erforderlich
In 24h Ergebnis