Third Party Risk Management (TPRM)
Die IT-Sicherheit Ihrer Lieferkette nachweisen – jeder Dienstleister technisch geprüft & organisatorisch bewertet.
Ein Dashboard. Klare Maßnahmen. In 24 h erste Ergebnisse.
Technische Überprüfung & Compliance
Konkrete Lösungen und klare Bewertungen
Entwickelt in Österreich · ab € 1.990 pro Jahr
Für Unternehmen zur Überprüfung ihrer Lieferanten, Subunternehmer oder Tochtergesellschaften.
Unternehmen aus allen Branchen vertrauen auf uns

Third Party Risk Management (TPRM)
Die IT-Sicherheit Ihrer Lieferkette nachweisen – jeder Dienstleister technisch geprüft & organisatorisch bewertet.
Ein Dashboard. Klare Maßnahmen. In 24 h erste Ergebnisse.
Technische Überprüfung & Compliance
Konkrete Lösungen und klare Bewertungen
Entwickelt in Österreich · ab € 1.990 pro Jahr
Für Unternehmen zur Überprüfung ihrer Lieferanten, Subunternehmer oder Tochtergesellschaften.
Unternehmen aus allen Branchen vertrauen auf uns
Schluss mit unverständlichen Security-Reports und vagen Anforderungen
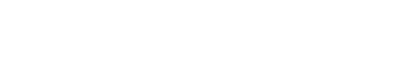
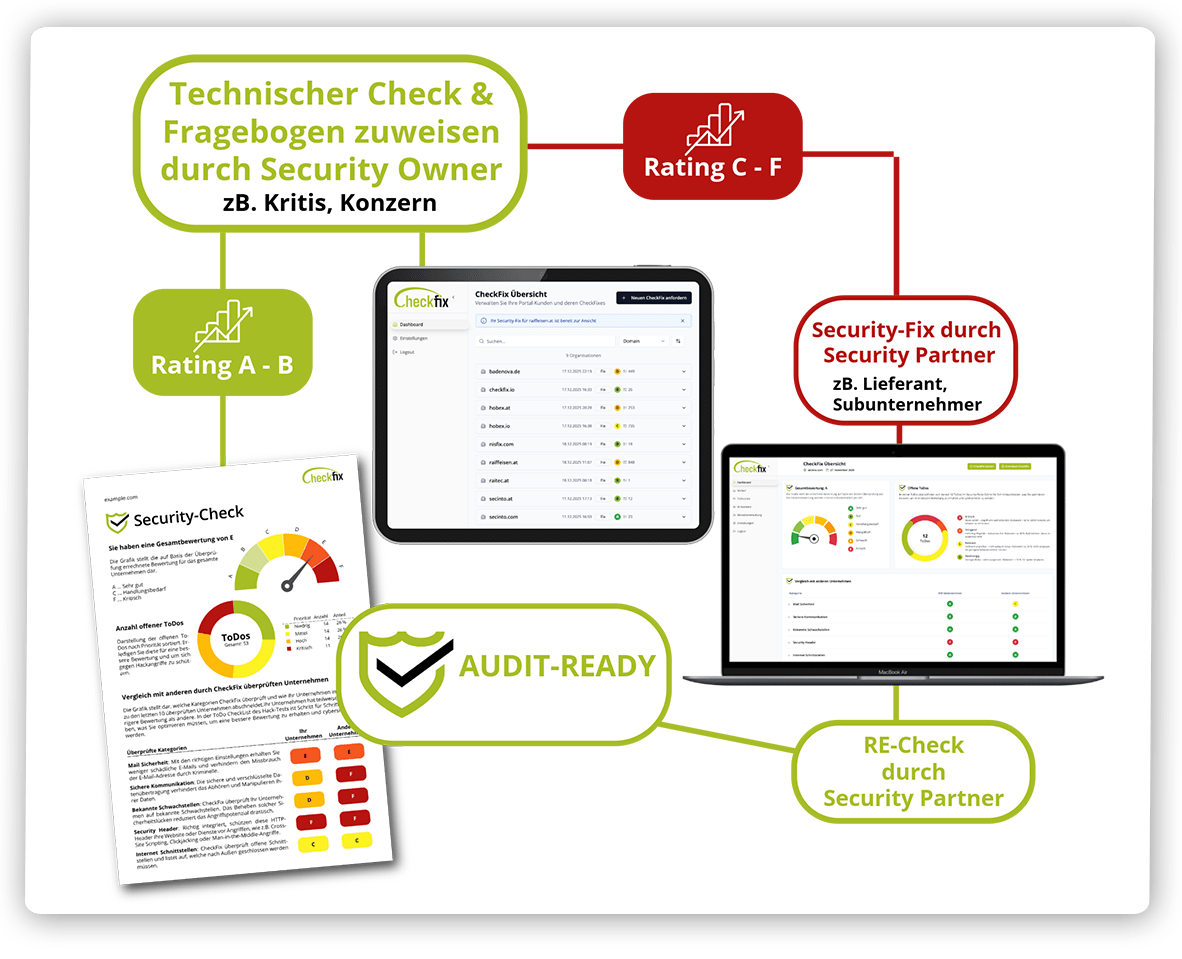
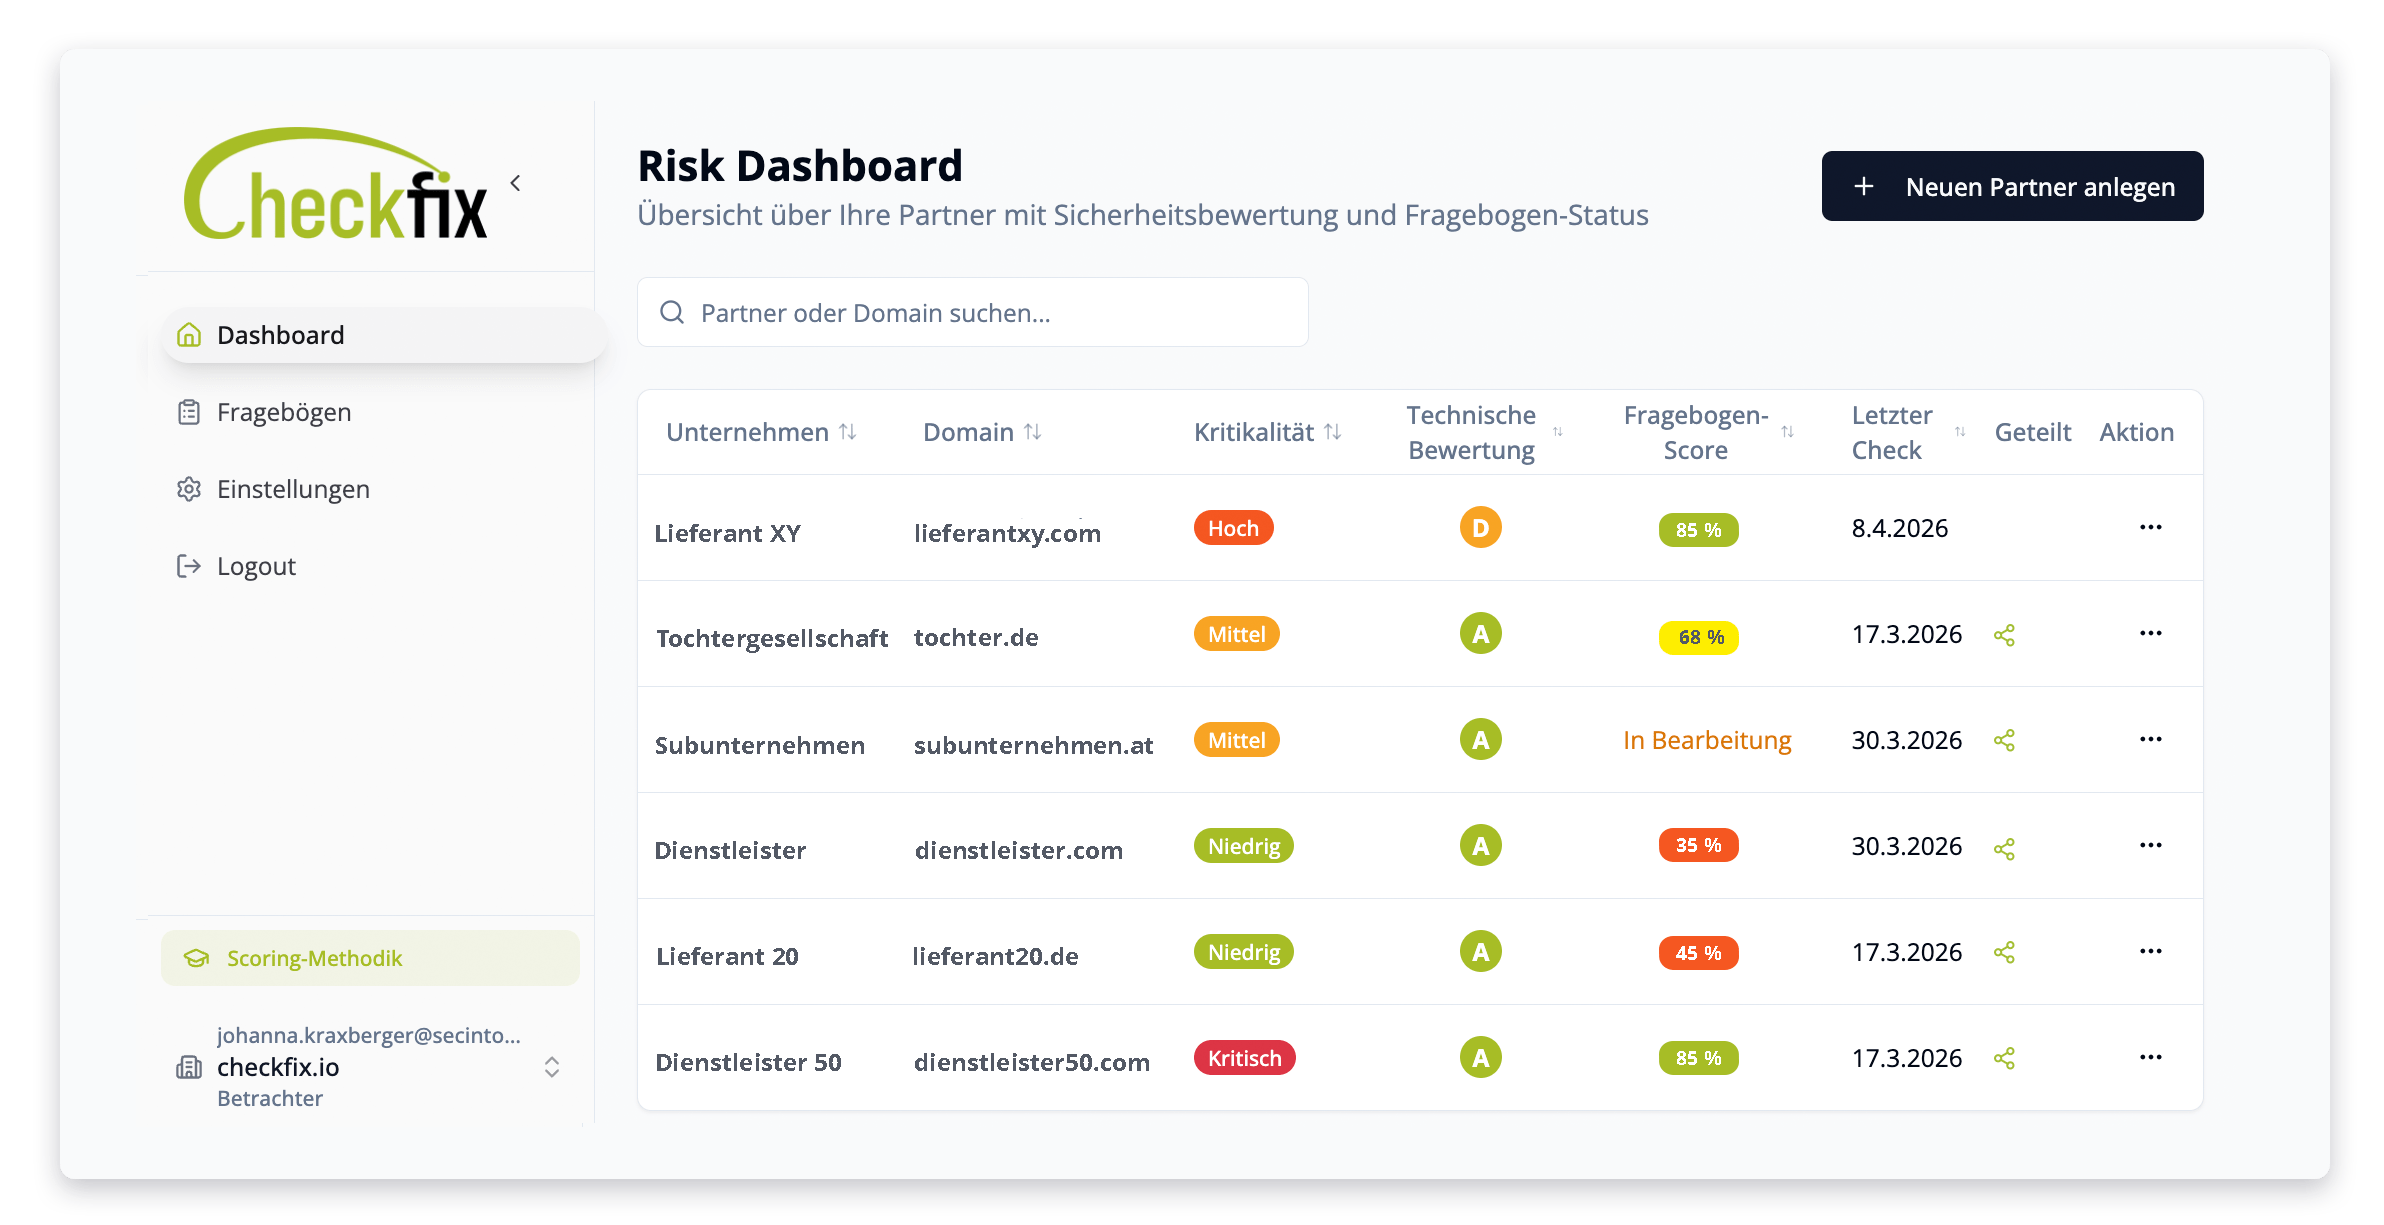
CheckFix zeigt Ihnen als Risk Manager auf einen Blick, wo es bei Ihren Security Partnern hakt.
Für KRITIS, ISO 27001-pflichtige Unternehmen und Konzerne mit Lieferanten oder Tochtergesellschaften.
Für KRITIS, ISO 27001-pflichtige Unternehmen und Konzerne mit Lieferanten oder Tochtergesellschaften.
🟢 Grün?
Alles gut. Audit-ready.
🟡 Gelb?
Verbesserungspotenzial. ToDo-Liste zeigt, was zu tun ist.
🔴 Rot?
Kritisch. Konkrete Fix-Strategie inklusive.
Für Security Partner:
Technische Sicherheitsanalyse und Compliance-Bewertung – in einem Tool. CheckFix zeigt Ihnen konkret, wo technische Lücken bestehen und welche Compliance-Anforderungen noch fehlen. To-do-Liste und Fragebögen direkt im Dashboard – ausfüllen, einreichen, fertig. Ihr grüner Status gilt für alle Auftraggeber: einmal nachweisen, überall vorzeigen.
Technische Sicherheitsanalyse und Compliance-Bewertung – in einem Tool. CheckFix zeigt Ihnen konkret, wo technische Lücken bestehen und welche Compliance-Anforderungen noch fehlen. To-do-Liste und Fragebögen direkt im Dashboard – ausfüllen, einreichen, fertig. Ihr grüner Status gilt für alle Auftraggeber: einmal nachweisen, überall vorzeigen.
Für Risk Manager:
Ein Blick ins Dashboard reicht. Sie sehen sofort, welche Security Partner sicher sind, wo Handlungsbedarf besteht und wo Audit-Risiken drohen. CheckFix sorgt dafür, dass Ihre Partner nicht nur bewertet werden, sondern klare technische Maßnahmen erhalten – inklusive nachvollziehbarer Umsetzung.
Ein Blick ins Dashboard reicht. Sie sehen sofort, welche Security Partner sicher sind, wo Handlungsbedarf besteht und wo Audit-Risiken drohen. CheckFix sorgt dafür, dass Ihre Partner nicht nur bewertet werden, sondern klare technische Maßnahmen erhalten – inklusive nachvollziehbarer Umsetzung.
Was ist der CheckFix Risk Manager?
Der CheckFix Risk Manager ist eine Software für Third Party Risk Management (TPRM), zugeschnitten auf den europäischen Markt und Vorgaben wie NIS2. Unternehmen prüfen damit die IT-Sicherheit ihrer Lieferanten, Dienstleister, Drittanbieter und Tochtergesellschaften: technisch mit einem externen Security-Assessment aus Sicht eines Angreifers, organisatorisch mit digitalen Fragebögen. Das Ergebnis belegen sie mit einem A–F-Rating und einem auditfähigen Bericht.
So managen Sie Third Party-Risiken – zentral aus einem Dashboard
1. Security Partner im Dashboard erfassen
Fügen Sie Ihre Lieferanten, Dienstleister, Tochtergesellschaften oder Subunternehmer hinzu.
2. Einladung per Klick versenden
CheckFix versendet automatisch eine professionelle Einladung mit Zugangslink an Ihre Security Partner.
3. Automatisierte Sicherheitsprüfung + Compliance-Fragebögen
|
Technisch (Security-Check):
|
Organisatorisch (digitale Fragebögen):
|
4. Alles auf einen Blick im Dashboard
Technischer Score: A-F Bewertung jedes Lieferanten
Compliance-Status: 🟢🟡🔴 Ampel-System
Kritische Findings: Welche Lücken müssen geschlossen werden?
Audit-Status: Welcher Lieferant ist audit-ready?
5. Audit-ready Dokumentation
Audit-taugliche Dokumentation der IT-Security Ihrer Lieferkette in einem übersichtlichem Dashboard. Inklusive Fortschritt.
Sie möchten wissen, wie CheckFix genau funktioniert?
In nur 2 Minuten verstehen Sie unser übersichtliches und effektives System.
Interaktive Demo starten
Warum CheckFix eine kostengünstige Lösung für NIS2, TISAX, Supply Chain Security und weitere Use Cases ist
Nur CheckFix bietet eine Lösung, die sowohl die technische Überprüfung (externes Security-Assessment) als auch organisatorische Compliance-Maßnahmen in einem Tool verbindet.
Messbare Cybersicherheit für Ihre Lieferkette
CheckFix macht IT-Sicherheitsrisiken sichtbar und quantifizierbar – für Sie und alle Ihre Dienstleister durch externe Risikobewertungen aus Hacker-Perspektive.
Für Risk Manager
- Sofort sichtbar: Welcher Dienstleister hat Sicherheitslücken? Welches Tochterunternehmen muss Compliance-Maßnahmen ergreifen?
- Fragebögen: Templates entsprechen bereits den Richtlinien (z. B. NIS2, ISO 27001) oder können wahlweise selbst erstellt werden.
- Audit-ready: Before/After-Dokumentation für Behörden
- Benchmarking: Objektiver Vergleich aller Security-Partner
Für Security Partner
- Einfacher Nachweis gegenüber allen Auftraggebern und anderen Risk Managern – egal ob extern oder innerhalb eines Konzerns
- Konkrete Anleitung: Was genau muss behoben werden? Wo müssen organisatorische Maßnahmen ergriffen werden?
- Wettbewerbsvorteil: Grüner Score = vertrauenswürdiger Partner = höhere Auftragschancen
Was CheckFix technisch prüft
CheckFix analysiert die externe Angriffsfläche aus Hacker-Perspektive – vollautomatisiert in 15 Schritten. Ohne Agenten, ohne Zugriff auf interne Systeme.
Die wichtigsten 5 Prüfbereiche
E-Mail-Sicherheit
SPF, DKIM, DMARC-Konfiguration → Verhindert Phishing und E-Mail-Spoofing
Verschlüsselung (TLS/SSL)
TLS-Versionen, Cipher-Stärke, Zertifikate → Schützt Daten während der Übertragung
Bekannte Schwachstellen (CVEs)
Software-Versionen vs. Vulnerability-Datenbanken → Schützt vor Ransomware
Web-Sicherheit (Security Headers)
CSP, HSTS, X-Frame-Options → Verhindert XSS und Clickjacking
Exponierte Dienste
Offene Ports und erreichbare Services → Minimiert Angriffsfläche
Hier finden Sie noch Details zu den 10 weiteren Prüfschritten: DNS-Konfiguration, Blacklist-Status, Cookie-Security, Subdomain-Scanning, SSL/TLS Best Practices und mehr.
Ein System, zwei Wege
PartnerCheck – prüfen und bewerten
Sie bewerten Ihre Partner technisch und organisatorisch. Jeder Partner sieht sein A–F-Rating und den Security-Check-Report. Die vollständige ToDo-Liste und den Maßnahmenplan bucht der Partner bei Bedarf selbst (CheckFix Basic oder Premium).
PartnerFix – prüfen, bewerten und ToDos mitschicken
Ihre Partner erhält die technischen ToDos direkt dazu. Sie tragen die Kosten für den CheckFix und geben vor, dass die gefundenen Sicherheitslücken gefixt werden müssen.
Richtig, wenn Sie die Sicherheit Ihrer Lieferkette aktiv steuern und nachweisen wollen.
In beiden Versionen enthalten
Externes Security-Assessment aus Angreiferperspektive (A–F-Rating), digitalisierte Compliance-Fragebögen mit Bewertung, zentrales Dashboard für Übersicht und Fortschritt sowie audit-taugliche Dokumentation.
Transparente Jahrespreise – keine versteckten Kosten
Ein System, zwei Wege. Jeden Tarif gibt es als PartnerCheck (prüfen und bewerten) oder PartnerFix (prüfen, bewerten und ToDo-Liste zum Beheben). Technischer Check, Fragebögen mit Bewertung und das Dashboard sind in beiden enthalten – der Unterschied liegt nur darin, wer den kompletten CheckFix für die Behebung bezahlt: Bei PartnerCheck bucht Ihr Partner die ToDos bei Bedarf selbst, bei PartnerFix übernehmen Sie das und behalten die Kontrolle.
STARTER
bis 25 Partner
PartnerCheck: € 1.990/Jahr
PartnerFix: € 3.990/Jahr
Empfohlen für die meisten KRITIS-Betreiber
PROFESSIONAL
bis 100 Partner
PartnerCheck: € 3.990/Jahr
PartnerFix: € 9.990/Jahr
Empfohlen für Mittelstand mit größerer Partner-Liste
BUSINESS & MORE
über 100 Partner
PartnerCheck & PartnerFix: auf Anfrage
Mehr Partner? Sprechen Sie mit uns – wir schnüren Ihr Paket.
In beiden Versionen enthalten
- Externes Security-Assessment je Partner (A–F-Rating)
- Digitalisierte Compliance-Fragebögen (ISO 27001, NIS2, BSI oder eigene)
- Zentrales Dashboard: Third Party Risks auf einen Blick
- Automatisiertes Einladungssystem für Ihre Partner
- 1 Credit = 1 Check, nicht genutzte Credits bleiben verfügbar; Fragebögen unbegrenzt nutzbar
Für Security Partner (Lieferanten, Dienstleister, Subunternehmen): Von Ihrem Auftraggeber eingeladen? → CheckFix Premium ansehen (€950/Jahr)
Warum KRITIS-Betreiber CheckFix nutzen
Vollautomatisiert
Zero-Touch-Assessment in 24 Stunden
- Technische Infrastruktur-Analyse ohne manuelle Eingriffe
- Kein Agenten-Deployment, keine Firewall-Anpassungen
- Compliance-Fragebögen werden automatisch versendet
Technisch UND Compliance in 1 Tool
Externe Security-Prüfung + Organisatorische Maßnahmen
- Externes Security-Assessment (A-F Score) + Compliance-Fragebögen (BSI, ISO 27001)
- Ampel-System (in Prozent) für Compliance-Maßnahmen (🟢🟡🔴)
Zentrale TPRM-Übersicht
Technischer Score + Compliance-Status in einem Dashboard
- Bis zu 100 Dienstleister verwalten
- A-F Score technisch + Compliance-Bewertung auf einen Blick
- Automatische Einladungen mit allen Anforderungen
Konkrete Handlungsanweisungen
Priorisierte ToDo-Listen statt Endlos-Reports
- Technisch: Fix-Strategie nach Priorität (Critical → Low)
- Organisatorisch: Fragebögen zeigen konkret, welche Nachweise fehlen
- Was ist zu tun? Wo genau? Wie dringend?
Before/After-Dokumentation
Audit-taugliche Nachweise für technische UND organisatorische Verbesserungen
- Initial Check → Fix → Re-Check mit Score-Verbesserung
- Compliance-Lücken → ersichtlich aus Bewertungssystem
- Lückenlose Dokumentation für Audits
Made in Austria
Deutschsprachiger Support & DSGVO-konform
- Keine US-Cloud
- Persönlicher Support aus Österreich
- Hosting in der EU – perfekt für KRITIS
Häufig gestellte Fragen
Wie prüfe ich die IT-Sicherheit meiner Lieferanten?
Mit einem externen Security-Assessment je Lieferant: CheckFix prüft aus Angreiferperspektive, was von außen erreichbar ist – Mail-Konfiguration, TLS/SSL, bekannte Schwachstellen (CVEs), Security-Header und offene Dienste. Daraus entsteht pro Lieferant ein A-F-Rating mit priorisierter ToDo-Liste. Der Check startet ohne Mitwirkung des Lieferanten.
Die organisatorische Seite bewerten Sie ergänzend über digitalisierte Fragebögen (BSI, ISO 27001, DIN SPEC 27076 oder eigene). So haben Sie technischen Ist-Zustand und Compliance-Status in einem Dashboard.
Reicht ein Fragebogen oder eine Selbstauskunft als Nachweis?
Ein Fragebogen zeigt die Selbsteinschätzung des Lieferanten. Den realen technischen Ist-Zustand zeigt das externe Security-Assessment: Es prüft aus dem Internet, was tatsächlich erreichbar und abgesichert ist – unabhängig von den Angaben im Fragebogen.
Beides zusammen – technischer Befund und digitalisierter Fragebogen – ergibt einen belastbaren, audit-tauglichen Nachweis.
Welche Lieferanten muss ich nach NIS2 bewerten?
NIS2 verlangt, dass Sie die Sicherheit in der Beziehung zu Ihren unmittelbaren Anbietern und Dienstleistern steuern – also den Lieferanten und Dienstleistern, mit denen Sie direkt zusammenarbeiten. Dabei berücksichtigen Sie die spezifischen Schwachstellen und die Cybersicherheitspraxis jedes einzelnen von ihnen.
Besonders im Fokus: Anbieter mit Zugang zu Ihren Systemen oder Daten und solche, die für Ihren Betrieb kritisch sind. Ein Dienstleister muss dafür nicht selbst unter NIS2 fallen – entscheidend ist Ihre direkte Geschäftsbeziehung.
In CheckFix legen Sie diese Security Partner an, priorisieren sie nach Kritikalität und prüfen sie technisch und organisatorisch.
Was fordert NIS2 zur Lieferkettensicherheit?
NIS2 verlangt, dass betroffene Unternehmen die Sicherheit ihrer Lieferkette aktiv steuern: die IT-Sicherheit ihrer Lieferanten und Dienstleister bewerten, Risiken dokumentieren und Maßnahmen nachhalten. Gefordert sind technische Risikobewertungen und organisatorische Nachweise.
CheckFix deckt beides ab – externes Security-Assessment pro Lieferant plus Compliance-Fragebögen – und dokumentiert das Ergebnis audit-tauglich.
Wie funktioniert ein Check-Zyklus genau?
Ein Check-Zyklus besteht aus zwei Komponenten:
Technische Überprüfung:
- Initial Assessment: Vollständige externe Analyse der IT-Infrastruktur (max. 24 Stunden)
- Re-Check: Nach Behebung der Schwachstellen prüfen wir erneut und dokumentieren die Verbesserung
Organisatorische Überprüfung (optional):
- Compliance-Fragebögen nach BSI, ISO 27001 oder DIN SPEC 27076
- Ampel-Rating in Prozent kann vollständig adaptiert werden
Das Ergebnis: Audit-taugliche Before/After-Dokumentation für technische UND organisatorische Sicherheitsmaßnahmen.
Was bedeutet „externe Analyse“?
CheckFix scannt ausschließlich das, was auch ein Angreifer aus dem Internet sehen würde:
- Ihre öffentlichen IP-Adressen
- Erreichbare Domains und Subdomains
- Offene Ports und Services
- TLS-Konfigurationen
- DNS-Records
Wir dringen nicht in Ihre Systeme ein. Keine internen Scans, keine Agenten, keine Admin-Rechte nötig.
Welche Compliance-Fragebögen bietet CheckFix?
CheckFix stellt vorgefertigte Fragebögen bereit, die auf etablierten Standards basieren:
- BSI-Grundschutz: IT-Grundschutz-Anforderungen für kritische Infrastrukturen
- ISO 27001: International anerkannter Standard für Informationssicherheits-Managementsysteme
- DIN SPEC 27076: Anforderungen an Informationssicherheit in der Lieferkette
Sie können die vorgefertigten Templates nutzen oder eigene Fragebögen erstellen.
Reichen 2 Check-Zyklen pro Jahr für NIS2?
Ja. NIS2 verlangt „regelmäßige Risikobewertungen“, definiert aber keine Mindestfrequenz.
Zwei strukturierte Check-Zyklen pro Jahr mit dokumentierten Verbesserungen sind Best Practice für mittelständische KRITIS-Betreiber und erfüllen die NIS2-Anforderung sowohl für technische als auch organisatorische Risikobewertungen.
Tägliches Monitoring (wie bei SecurityScorecard) ist für NIS2 nicht erforderlich.
Ist CheckFix NIS2-konform?
CheckFix erfüllt die NIS2-Anforderungen an externe Risikobewertungen umfassend:
Technisch:
- Regelmäßige externe Assessments – 2 Zyklen/Jahr (je nach Modell muss der Lieferant dafür CheckFix Premium kaufen oder die CheckFix sind schon im Risk Manager integriert)
- Schwachstellenidentifikation und -behebung
- Before/After-Dokumentation
Organisatorisch:
- Compliance-Fragebögen nach anerkannten Standards
- Nachweis von Sicherheitsmaßnahmen (ISMS, Incident Response, etc.)
- Supply Chain Risk Management
- Audit-taugliche Dokumentation
CheckFix deckt beide Säulen der NIS2-Anforderungen für Ihre Lieferkette ab: technische Sicherheit UND organisatorische Maßnahmen.
NIS2, DORA und ISO 27001 – wo liegt der Unterschied in der Lieferkette?
ISO 27001 ist ein freiwilliger Standard für ein Informationssicherheits-Managementsystem. NIS2 ist für viele Unternehmen gesetzliche Pflicht und verlangt ausdrücklich die Steuerung der Lieferkettensicherheit. DORA gilt speziell für den Finanzsektor und stellt ähnliche Anforderungen an Drittdienstleister.
Allen gemeinsam: Sie müssen die IT-Sicherheit Ihrer Lieferanten bewerten und belegen. CheckFix liefert dafür die technische und organisatorische Grundlage – unabhängig davon, welcher Rahmen bei Ihnen greift.
Ersetzt CheckFix meine GRC-Software?
CheckFix ist die technische UND organisatorische Ergänzung zu Ihren internen Compliance-Prozessen.
- GRC-Tools verwalten: Interne Policies, Workflows, Dokumentenmanagement, interne Audits
- CheckFix liefert: Externe technische Security-Daten, Schwachstellenanalyse, messbare Scores UND Compliance-Bewertungen Ihrer Dienstleister, Subunternehmer u.ä.
CheckFix fokussiert sich auf die Überprüfung Ihrer Lieferkette – technisch und organisatorisch. Für Ihre eigenen internen Prozesse nutzen Sie weiterhin Ihre GRC-Software.
Wie läuft die Einladung der Security Partner ab?
Der Prozess ist vollständig automatisiert:
- Sie führen einen initialen Check der Dienstleister-Domain durch (Ergebnisse nach max. 24 Stunden)
- Sie sehen das technische Ergebnis im Portal (A-F Score)
- Optional: Sie fügen Compliance-Fragebögen hinzu (BSI, ISO 27001, eigene Templates)
- Klick auf „Security Partner einladen“
- Automatische E-Mail mit: Link zum Check-Ergebnis + Zugang zu Fragebögen + ToDo-Liste + Musterdokumente
- Security Partner behebt Schwachstellen und füllt Fragebögen aus
- Sie sehen aktualisiertes Ergebnis im Portal: Technischer Score + Compliance-Ampel (🟢🟡🔴)
Können Dienstleister ihren Score für mehrere Auftraggeber nutzen?
Ja – sofern sie ein CheckFix Abo haben. Sowohl der technische CheckFix-Score als auch die Compliance-Nachweise sind unabhängige externe Bewertungen.
Ein Dienstleister mit grünem Status (technisch A-B + organisatorisch 🟢) kann diese Nachweise für beliebig viele KRITIS-Auftraggeber verwenden – ohne jedes Mal neue Fragebögen ausfüllen oder Security-Assessments durchführen zu müssen.
Das spart Zeit und Kosten auf beiden Seiten.
Was passiert, wenn ein Dienstleister Compliance-Anforderungen nicht erfüllt?
CheckFix macht den Prozess transparent und umsetzbar:
- Live-Vorschau: Beim Ausfüllen des Fragebogens sieht der Dienstleister sofort, wie sich jede Antwort auf das Rating auswirkt – noch vor dem Einreichen.
- Gewichtung sichtbar: Die Punkteverteilung zeigt, welche Anforderungen besonders relevant sind – und wo Verbesserungen am meisten bringen.
- Konkrete Lücken: Der Dienstleister erkennt direkt an den Fragen, welche Maßnahmen fehlen oder unvollständig sind.
- Einreichen & Freigabe: Ist der Dienstleister mit seinem Ergebnis zufrieden, reicht er den Fragebogen ein. Der Risk Manager prüft, kann kommentieren, akzeptieren – oder mit einer Bemerkung zurückweisen.
So wird aus einem roten Status Schritt für Schritt ein grüner – messbar und audit-tauglich dokumentiert.
Was kostet eine Lieferantenprüfung mit CheckFix?
CheckFix Risk Manager gibt es in zwei Versionen: PartnerCheck (prüfen und bewerten) und PartnerFix (prüfen, bewerten und beheben lassen).
- PartnerCheck: ab 1.990 € pro Jahr (Starter, bis 25 Partner), 3.990 € (Professional, bis 100 Partner)
- PartnerFix: ab 3.990 € pro Jahr (Starter), 9.990 € (Professional, bis 100 Partner)
- Über 100 Partner: auf Anfrage
In beiden Versionen enthalten: technisches Security-Assessment, Compliance-Fragebögen, zentrales Dashboard und audit-taugliche Reports. Alle Preise netto, zzgl. USt.
Bereit CheckFix Risk Manager zu werden?
Buchen Sie ein persönliches Gespräch und sehen Sie, wie CheckFix Ihr Third Party Risk Management automatisiert.
- ✓30-Minuten Live-Demo des Portals
- ✓Kostenloser Test-Check für Ihre Domain
- ✓Setup in 24 Stunden
- ✓Kostenlos und unverbindlich