
Security Check mit System:
Schwachstellen finden – fixen – nachweisen
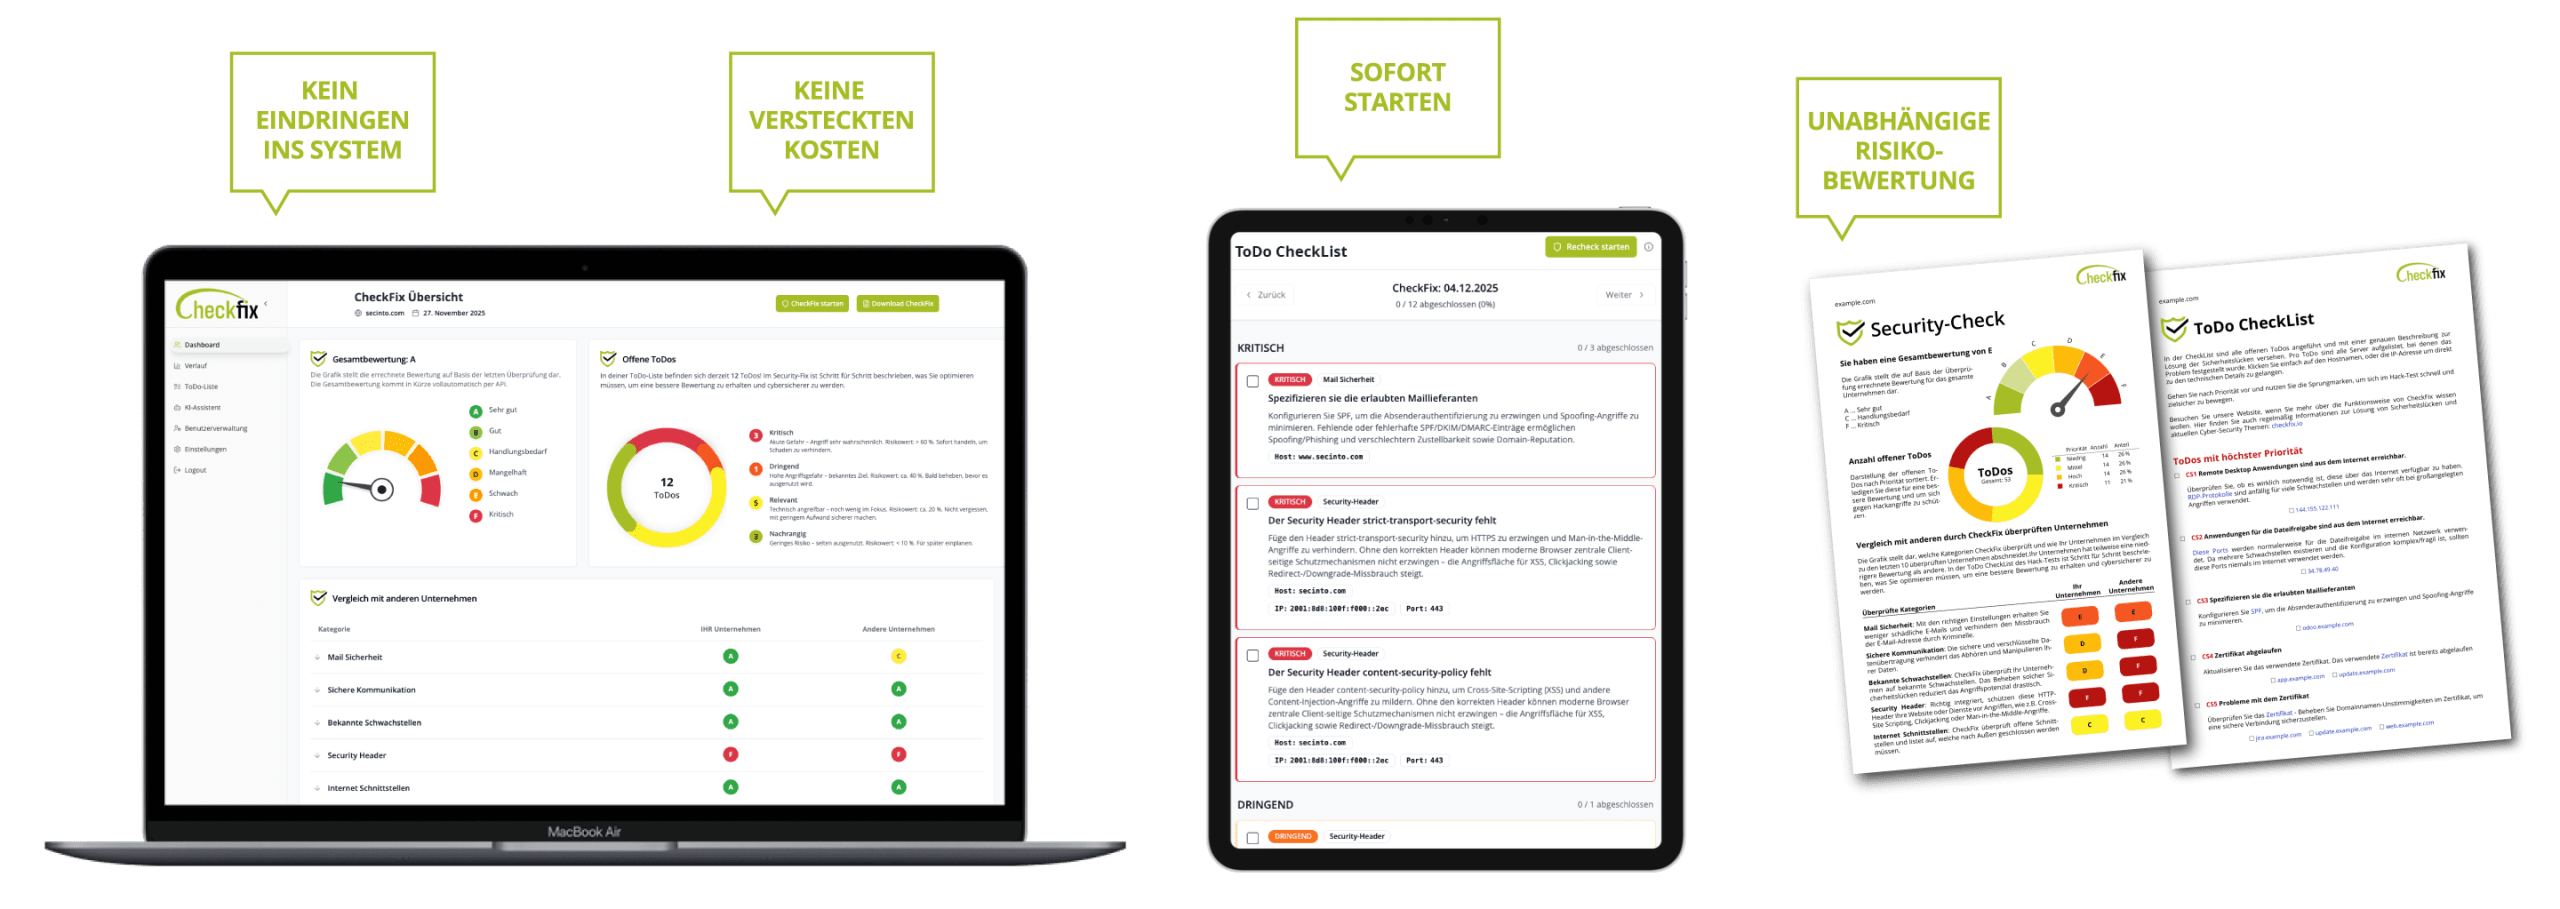
CheckFix macht Cybersicherheit messbar – für KMU, NIS-2 und den Cyber Resilience Act.
Ohne Pentester. Ohne Fachchinesisch. Mit Ihrem Techniker. Bevor Sie gehackt werden.
Findet automatisiert Schwachstellen
Liefert umsetzbare ToDos:
schafft IHR Techniker
Re-Check: Risikobewertung für Kunden & Audits
Technische Reports: NIS-2- und CRA-tauglich
Unternehmen aus allen Branchen vertrauen auf uns

Security Check mit System:
Schwachstellen finden – fixen – nachweisen
CheckFix macht Cybersicherheit messbar – für KMU, NIS-2 und den Cyber Resilience Act.
Ohne Pentester. Ohne Fachchinesisch. Mit Ihrem Techniker. Bevor Sie gehackt werden.
Findet automatisiert Schwachstellen
Liefert umsetzbare ToDos:
schafft IHR Techniker
Re-Check: Risikobewertung für Kunden & Audits
Technische Reports: NIS-2- und CRA-tauglich
Unternehmen aus allen Branchen vertrauen auf uns
Sie möchten wissen, wie Sie mit CheckFix arbeiten können?
In nur 2 Minuten verstehen Sie unser unkompliziertes aber effektives System.
Interaktive Demo starten
Cybersicherheit mit System – einfach, messbar, wirksam
Sicherheitslücken finden und beheben – entwickelt in Österreich

Was ist CheckFix?
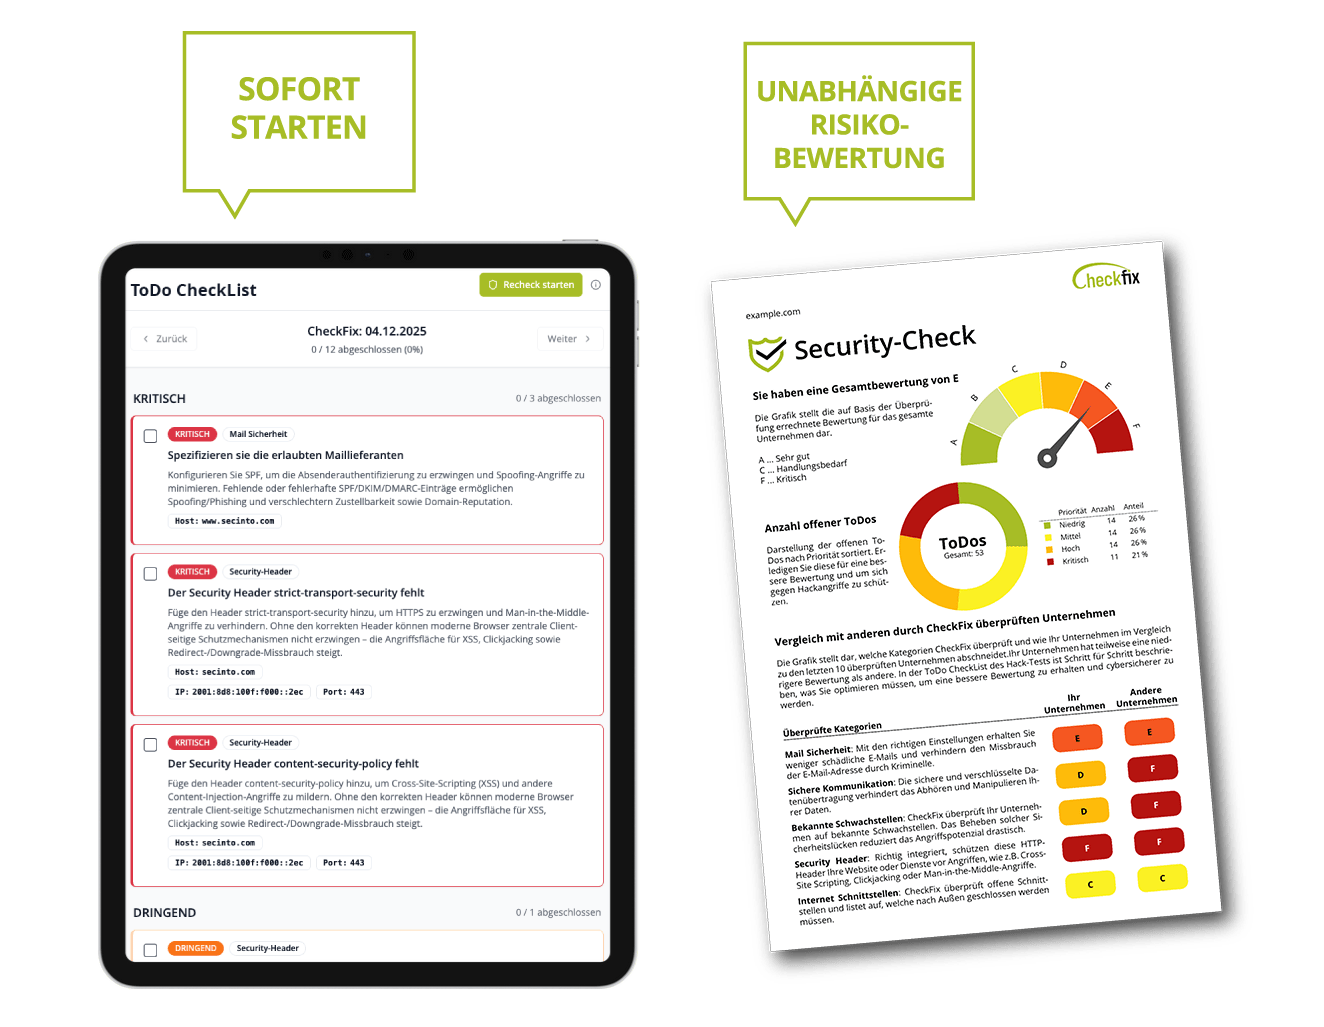
CheckFix ist ein automatisiertes Security-Tool, das auf Basis Ihrer Domain(s) ein vollständiges externes Security Assessment durchführt und Ihre IT-Infrastruktur aus der Hacker-Perspektive überprüft.
Es identifiziert Risiken in Ihrer externen Angriffsfläche und liefert klare, umsetzbare Fix-Anleitungen.
Innerhalb von 24 Stunden erhalten Unternehmen eine vollständige Schwachstellenanalyse mit priorisierten ToDo-Listen – ohne externe Security-Experten und direkt durch den eigenen Techniker umsetzbar.
So unterstützt CheckFix Unternehmen dabei, ihre IT-Sicherheit zu stärken, Risiken zu reduzieren und ihre Cyberresilienz nachhaltig zu verbessern.
✓ Automatisiert · ✓ In 24h · ✓ Ohne Schnickschnack · ✓ Made in Austria
Was CheckFix anders macht
Für uns ist die Analyse Ihrer Cybersicherheit nur der Beginn – CheckFix führt Sie von der Schwachstelle zur Lösung: automatisch, verständlich, dokumentiert.
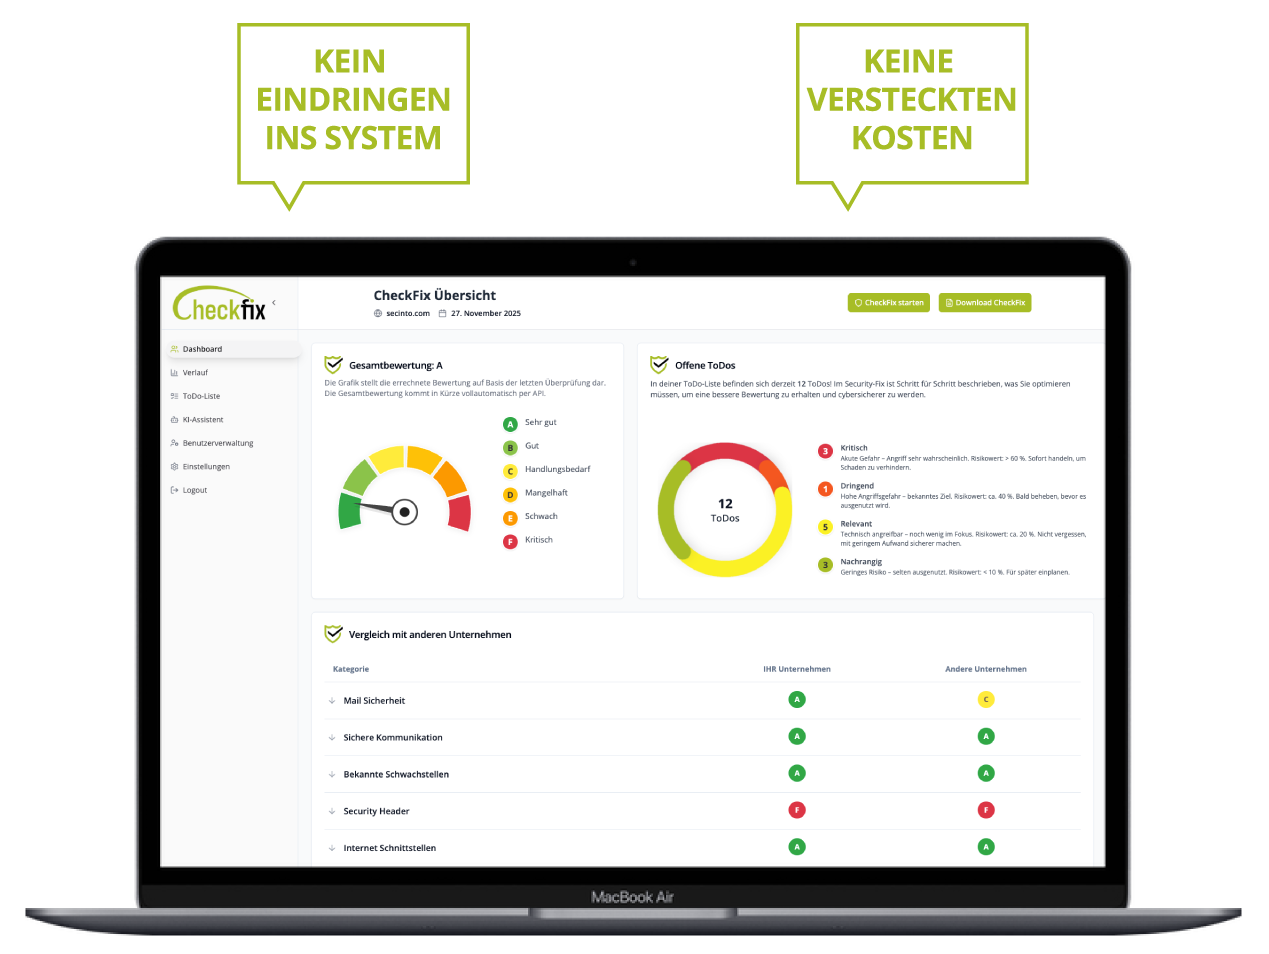
Automatisierte Analyse aus externer („Hacker-„) Perspektive – ohne Eindringen in Ihr System
Priorisierte To-Do-Liste mit konkreten Lösungsanleitungen (inklusive technischer Details)
Dashboard Aufgaben zuweisen, ToDos direkt abhaken, Status verfolgen
Trainierter GPT-Assistent unterstützt Ihre IT bei der Umsetzung
Re-Check Nach der Umsetzung prüft CheckFix erneut und dokumentiert den Fortschritt
Reports für NIS-2 und CRA: Als Risikobewertung und für Audits nutzbar
Viele Tools zeigen nur Probleme. CheckFix liefert die Lösungen – verständlich, umsetzbar, nachweisbar.
CheckFix erkennt die offenen Türen für Cyberkriminelle – mit unseren To-Dos schließen Sie diese, bevor Angreifer eintreten.
Ihren nächsten CheckFix und den Re-Check rufen Sie selbst ab, wann immer Sie soweit sind.
CheckFix vs. Pentester (Penetrationstest) – Welcher Ansatz passt zu Ihrem Unternehmen?
Braucht mein Unternehmen einen Pentest oder reicht ein automatisiertes Tool wie CheckFix?
Beide Ansätze haben ihren Wert – entscheidend ist, wo Ihr Unternehmen aktuell steht und welches Ziel Sie verfolgen.
Beide Ansätze haben ihren Wert – entscheidend ist, wo Ihr Unternehmen aktuell steht und welches Ziel Sie verfolgen.
CheckFix
- Passive Außenanalyse, kein Eindringen
- To-Do-Liste mit Lösungen, priorisiert
- Regelmäßig wiederholbar, Re-Check dokumentiert Fortschritt
- Einstieg mit kostenlosem Check, planbares Abo
- Kontinuierliche Verbesserung & Nachweis (NIS-2, CRA)
- Trainierter GPT-Assistent: unterstützt Ihre IT bei der Umsetzung
Klassischer Pentest
- Aktives Eindringen in Systeme durch Security-Experten (invasiv)
- Bericht mit Findings; Umsetzung liegt beim Unternehmen
- Einmalige Momentaufnahme
- Mehrere tausend Euro pro Test (je Umfang/Scope)
- Nachweis der Verbesserung nur bei neuerlichem Pentest (erneut Kosten)
- Tiefergehender Nachweis der Angreifbarkeit zu einem Zeitpunkt
Wann ist CheckFix der richtige Ansatz?
Für Einsteiger
CheckFix ist der ideale Einstieg in die Cybersecurity: regelmäßige, passive Außenanalyse mit sofort umsetzbaren Lösungen und dokumentierten Re-Checks zur Erfolgsmessung.
Für Unternehmen mit Pentests
Unternehmen, die bereits Pentests durchführen, nutzen CheckFix zur Vorbereitung: Kritische Schwachstellen werden früh erkannt, was Zeit und Kosten beim Penetrationstest spart.
Für erfahrene Security-Teams
Unternehmen, die bereits in Cybersecurity investieren, prüfen mit CheckFix die Wirksamkeit bestehender Maßnahmen und die Kompetenzen ihrer Experten.
Fazit für Security-Neulinge: Starten Sie mit dem kostenlosen IT-Sicherheitscheck, schließen Sie die wichtigsten Lücken und dokumentieren Sie Fortschritte. Danach entscheiden Sie fundiert, ob ein Pentest noch nötig ist.
Preise & Pakete – Was kostet CheckFix?
Sie können jederzeit mit CheckFix loslegen. Entscheiden Sie sich für eines der Angebote unten und innerhalb von 24 Stunden erhalten Sie den GRATIS Security-Check oder den umfangreichen CheckFix mit ToDo CheckList und technischen Details zum selbstständigen Fixen der Sicherheitslücken.
GRATIS
Security-Check
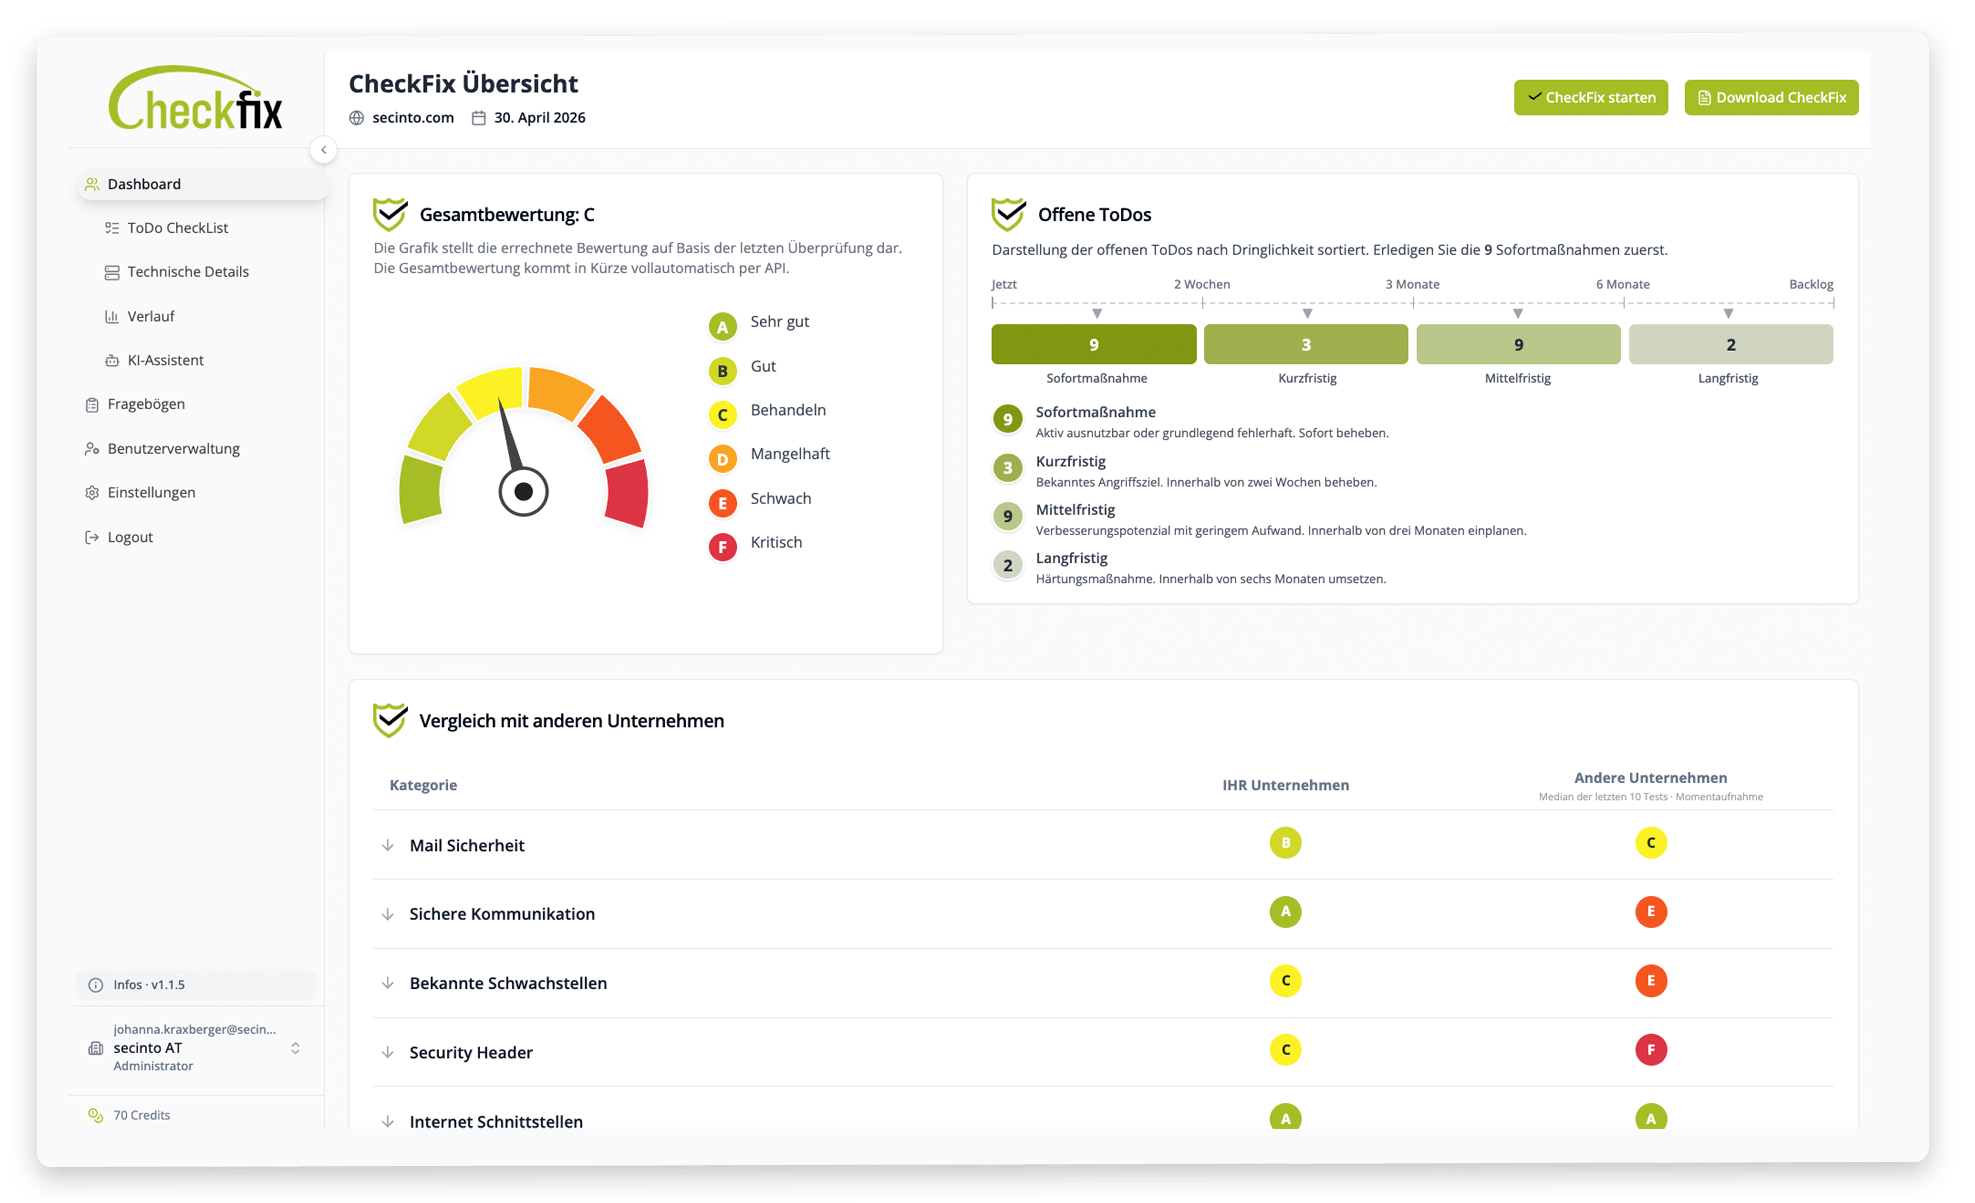
Überprüfung Ihres Sicherheits-Status & Risiko-Bewertung
- A = Ihr Unternehmen ist top sicher
- C = Es besteht Handlungsbedarf
- F = Schwerwiegende Sicherheitslücken
Jederzeit Upgrade zu Security-Fix möglich
Keine versteckten Kosten!
GRATIS für alle CheckFix Neukunden
CheckFix Basic
€ 490,00 / Jahr
Einmal jährlich: Vollständiger Security-Check & Fix
- Bewertungen von A – F
- Re-Check nach dem Fixen
- Trainierter GPT für Detailfragen
- Sämtliche technische Details
- Prüfung von bis zu 3 Domains
- Jederzeit kündbar
Benutzen Sie Ihren CheckFix als Sicherheitsnachweis für Kunden und Audits
Empfohlen
CheckFix Premium
€ 950,00 / Jahr
Zweimal jährlich: kompletter Security-Check & Fix
- Alle Leistungen des einmaligen CheckFix
- Sie sparen 230€ | Nur 475€ pro CheckFix
- 2 Sicherheitsprüfungen pro Jahr (inkl. Re-Check)
- Laufende Fortschrittsdokumentation
- Jederzeit kündbar
Technische Sicherheitsprüfung für NIS-2-Lieferkette & CRA – mit dokumentiertem Nachweis für Kunden und Audits
Spezialisierte Lösungen für Ihr Unternehmen
Über CheckFix Basic und Premium hinaus bieten wir maßgeschneiderte
Security-Lösungen für größere Organisationen und Partner.
CheckFix Risk Management
Für CISOs und Compliance-Teams: Supply Chain Security & NIS2/DORA Management
- Lieferkette, Tochtergesellschaften,
Subunternehmen technisch prüfen - Standardisierte Fragebögen
für Compliance Management - NIS2, ISO 27001, DIN SPEC 27068
- Rating A – F & Report = Audit-ready
Benutzen Sie CheckFix Risk Management für vollständiges Lieferketten-Risikomanagement
CheckFix für Systemhäuser
Für IT-Dienstleister und Berater: Security-as-a-Service für Ihre Kunden
- Multi-Client Dashboard
- Automatisiertes Client-Onboarding
- Attraktive Partner-Provisionen
- Branded Reports für Ihre Kunden
- Dedizierter Partner-Support
Bieten Sie Ihren Kunden CheckFix als zusätzlichen Service an
Alle Enterprise-Lösungen beinhalten individuelles Onboarding, Priority-Support
und flexible Zahlungsmodelle. Kontaktieren Sie uns
für ein maßgeschneidertes Angebot.
Wie gut ist CheckFix wirklich?
Das sagen unsere Kunden.
800+
Domains geprüft
24/7
Support bei techn. Problemen
100%
Verifizierte Bewertungen
Kundenerfahrungen
FS
Franz Steinbauer
★★★★★
STEINBAUER IT GmbH, Wies
Besonders gut gefällt mir die einfache Bedienung, die ansprechende Auswertung und der kundenorientierte Aufbau. Das Preis-Leistungsverhältnis ist auch sehr gut. Danke!
Verifizierte Bewertung
EE
Erich Eichberger
★★★★★
cts GmbH, Burgkirchen a.d Alz
Wir arbeiten bereits seit Längerem mit der Firma secinto zusammen. Deren Produkt CheckFix ist für uns inzwischen unverzichtbar geworden. Aufgrund unserer großen Anzahl an Domains hatten wir anfangs keinen wirklichen Überblick über unsere Angriffsfläc…
Verifizierte Bewertung
AO
Alexander Oberegger
★★★★★
smaXtec, Graz
CheckFix bietet eine sehr gute Übersicht über den security Zustand der IT Landschaft. Wir arbeiten sehr stark mit checkfix um changes im IT und Produkt bereich aus Security Sicht zu begleiten und den Zustand laufend zu monitoren und Sicherheitslücken…
Verifizierte Bewertung
SI
Sharif Ibrahim
★★★★★
eitk Elektro IT Kommunikations Gmbh, Premstätten
Wir haben CheckFix für unsere eigenen Domains verwendet und haben da einiges an wertvollen Input erhalten, wie wir uns noch besser absichern können. Der Report ist übersichtlich gestaltet und inhaltlich wird man auf Details aufmerksam gemacht, an die…
Verifizierte Bewertung
SS
Simon Schmelzer-Ziringer
★★★★★
EDV & IT - Schmelzer-Ziringer, Trahütten
Die Software findet selbst kleinste Sicherheitslücken, die andere Tools oft übersehen. Besonders beeindruckend ist die hohe Geschwindigkeit der Analysen – ohne dabei an Genauigkeit einzubüßen. Zudem ist die Bedienung äußerst unkompliziert, sodass auc…
Verifizierte Bewertung
In welcher Form können Cyberangriffe Ihr Unternehmen treffen?
Beispiele für Hacking-Angriffe aus der Praxis
Wenn Angriffe so aussehen können – wie sicher ist Ihr Unternehmen wirklich?
Prüfen Sie kostenlos Ihre IT-Sicherheit – klar, schnell und aus Hacker-Perspektive.
Sicherheitsüberprüfung von außen
aus der Hacker-Perspektive, ohne Eindringen ins System
Klare Übersicht durch Ratings
sofort erkennen, wo Handlungsbedarf besteht
ToDo-Liste mit KI-Unterstützung
konkrete Maßnahmen zum Abarbeiten
Re-Check mit Report
nutzbar für Kunden, Auditoren oder interne Nachweise
Häufig gestellte Fragen
Wie kann ich Sicherheitslücken in meiner IT-Infrastruktur finden?
Sicherheitslücken finden Sie auf zwei Wegen: durch manuelle Sicherheitsaudits beziehungsweise Penetrationstests – oder durch automatisierte Tools, die Ihre IT systematisch und regelmäßig auf bekannte Schwachstellen scannen.
Bewährte Methoden zur Schwachstellensuche:
- Externe Scans aus Hacker-Perspektive (offene Ports, SSL/TLS, DNS, E-Mail-Security)
- Abgleich Ihrer Software-Versionen mit CVE-Datenbanken für bekannte Sicherheitslücken
- Prüfung der Konfiguration von Webservern und Mail-Servern
- Identifikation veralteter oder vergessener Systeme (Shadow IT)
Entscheidend ist der Unterschied zwischen interner und externer Perspektive: Interne Audits prüfen Ihre Systeme von innen – externe Scans zeigen genau das, was Angreifer von außen sehen würden, also die Türen, durch die Hacker tatsächlich eindringen. Über 70 % aller Cyberangriffe starten von außen, deshalb ist die externe Sicht besonders wichtig.
CheckFix übernimmt diese externe Schwachstellensuche vollautomatisiert: Innerhalb von 24 Stunden erhalten Sie eine vollständige Übersicht aller gefundenen Sicherheitslücken – inklusive priorisierter ToDo-Liste mit konkreten Lösungsanleitungen, die Ihr eigener Techniker umsetzen kann.
Was wird bei CheckFix konkret geprüft?
CheckFix analysiert Ihre gesamte externe Angriffsfläche: Domains, Subdomains, E-Mail-Server, offene Ports, SSL-Zertifikate, DNS-Konfiguration, Web-Technologien und Mail-Security (SPF, DKIM, DMARC).
Konkret überprüft CheckFix:
- Ihre E-Mail-Adressen auf fehlerhafte Konfigurationen
- Bekannte Schwachstellen (CVEs) in erkennbaren Technologien
- Offene Ports und veraltete SSL/TLS-Protokolle
- DNS- und Mail-Security-Einstellungen
Geprüft wird alles, was von außen über Ihre Domain(s) erreichbar ist – genau wie Hacker automatisierte Tools nutzen würden.
Wichtig: CheckFix ist kein Virenschutz-Ersatz, sondern ergänzt Ihre bestehenden Sicherheitsmaßnahmen um eine externe Perspektive. Zero-Day-Schwachstellen (unbekannte Sicherheitslücken) kann kein Tool erkennen – CheckFix findet bekannte Schwachstellen (n-Day), bevor Angreifer sie ausnutzen.
Für wen ist CheckFix geeignet?
CheckFix eignet sich für jedes Unternehmen mit Online-Präsenz: Website, E-Mail-Server oder öffentlich erreichbaren APIs. Besonders profitieren KMU (professionelle IT-Sicherheit ohne 5-stellige Pentest-Budgets), NIS-2-pflichtige Unternehmen (technische Compliance-Unterstützung und Lieferantenprüfung), CRA-betroffene Hersteller (Produktsicherheit nachweisen) und IT-Dienstleister/MSPs (Kundenprüfung und Bestandsüberwachung).
Kann mein Techniker die Schwachstellen selbst beheben?
Ja! CheckFix wurde genau dafür entwickelt. Jede Schwachstelle wird mit Schritt-für-Schritt-Anleitung erklärt – verständlich für jeden kompetenten Techniker. Wer also Ihre IT eingerichtet hat, fixt nun auch die Sicherheitslücken. Zusätzlich unterstützt ein KI-Assistent bei der Umsetzung für Ihre spezifische Umgebung (Plesk, cPanel, Azure, AWS etc.). Ein Systemadministrator ersetzt keinen Cybersecurity-Experten – aber CheckFix übersetzt Security-Wissen so, dass Ihr Techniker es ohne 5-stellige Beraterkosten umsetzen kann.
Was ist der Unterschied zwischen CheckFix und Virenschutz?
Virenschutz (Antivirus) schützt Ihre Geräte von innen vor Malware. CheckFix analysiert Ihr Unternehmen von außen – wie ein Hacker. Beide Ansätze ergänzen sich: Antivirus wehrt Angriffe ab, die bereits im System sind. CheckFix verhindert, dass Angreifer überhaupt eindringen können, indem es offene Türen (Ports, Fehlkonfigurationen, veraltete Software) findet, bevor Sie gehackt werden. Optimal: Beides nutzen!
Wie oft sollte ich CheckFix durchführen?
Am besten 2x jährlich. Warum? Neue Schwachstellen entstehen laufend (Software-Updates, neue Subdomains, Konfigurationsänderungen). Nach jedem Check braucht Ihr Team Zeit zum Fixen – der Re-Check zeigt messbare Fortschritte. Halbjährliche Checks entsprechen gängigen Compliance-Zyklen (ISO 27001, NIS-2) und halten Sie zwischen Pentests sicher. So wird Security zur Routine statt zur Pflichtübung.
800+
geprüfte Domains
70%
aller Cyberangriffe
starten von außen
starten von außen
85%
finden kritische Lücken
Starten Sie jetzt
Schützen Sie ihr Unternehmen, bevor es zu spät ist
Jetzt kostenloser IT-Sicherheitscheck starten
100% kostenlos
Keine Kreditkarte erforderlich
In 24h Ergebnis
Keine Kreditkarte erforderlich
In 24h Ergebnis