

„Hauptsache es läuft“ war gestern – in der modernen Softwareentwicklung entscheidet der frühe Einbau von Sicherheitsmaßnahmen über Qualität, Effizienz und Vertrauen. Shift Security Left sorgt dafür, dass Sicherheitslücken entdeckt und behoben werden, bevor sie Schaden anrichten – und spart Unternehmen Zeit, Geld und Nerven.
In vielen Unternehmen steht Geschwindigkeit bei der Softwareentwicklung an erster Stelle: Funktionen liefern, Deadlines einhalten, Marktchancen nutzen. Sicherheit? Die kommt oft erst am Ende ins Spiel – wenn überhaupt.
Das Problem: Sicherheitslücken, die erst kurz vor dem Release oder sogar nach dem Go-Live entdeckt werden, sind teuer und aufwendig zu beheben.
Die Lösung: Shift Security Left. Das bedeutet, Sicherheitsmaßnahmen und -tests so früh wie möglich in den Softwareentwicklungsprozess zu integrieren – von der Anforderungsanalyse über den Code bis zur CI/CD-Pipeline.
Wie der Shift-Security-Left-Prozess funktioniert
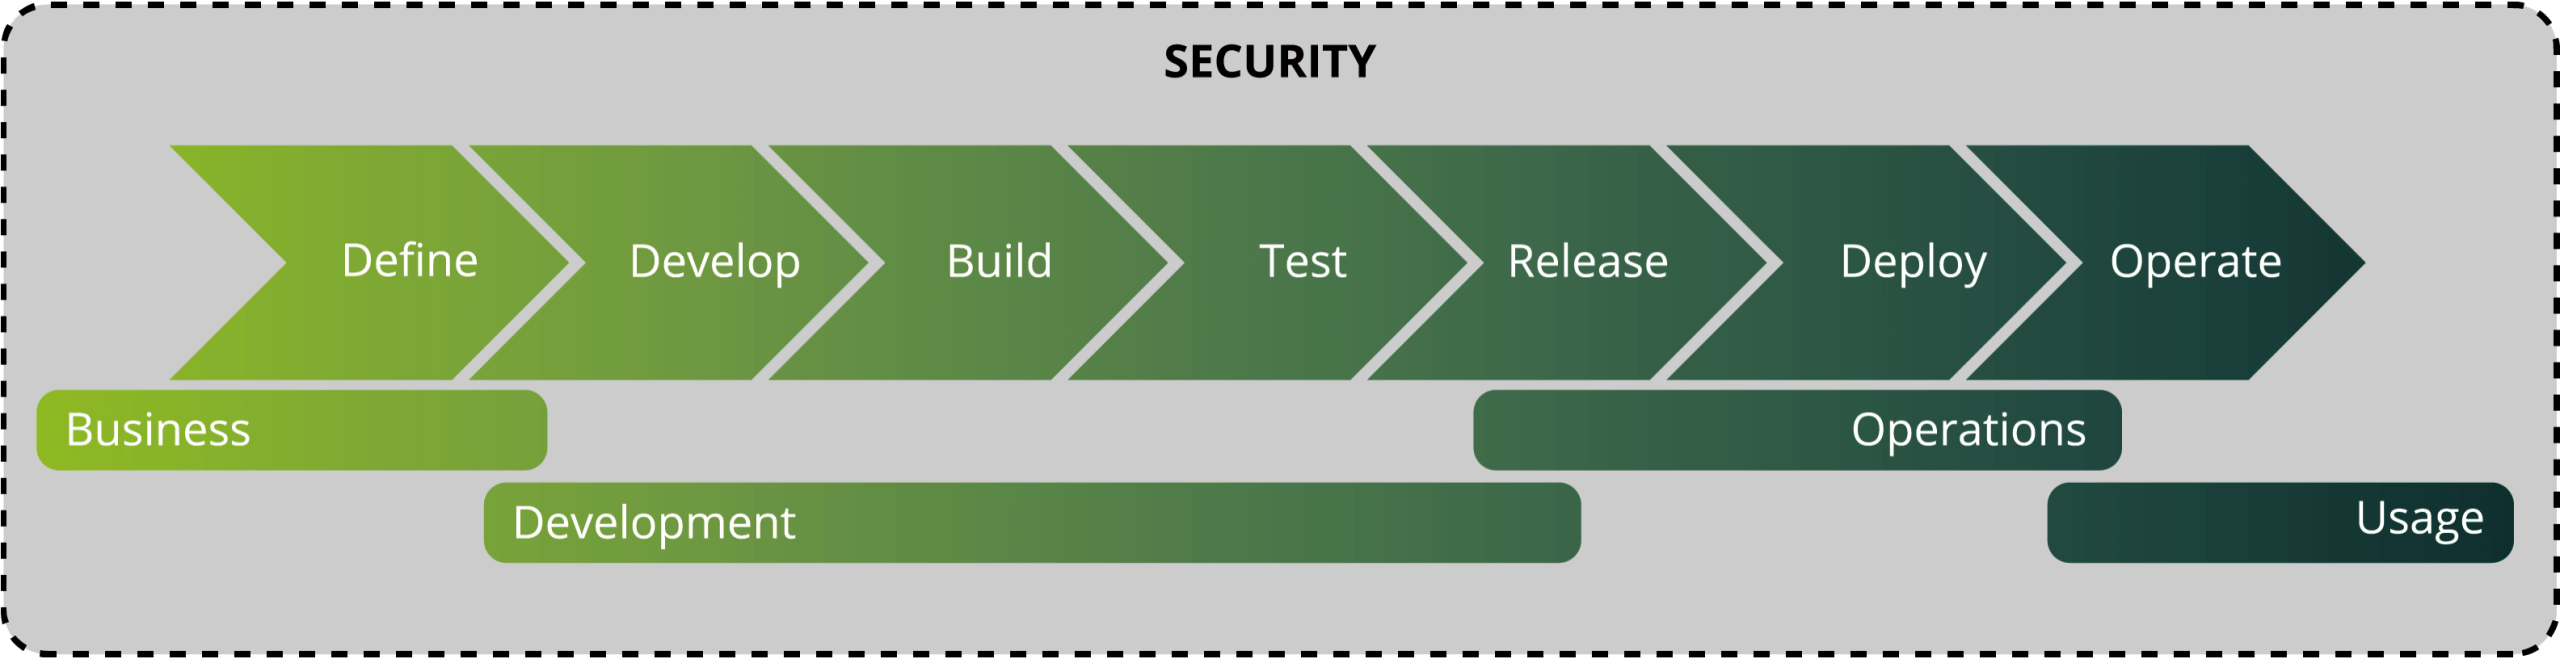
1. Planungsphase – Sicherheit als Anforderung festlegen
Bereits bei der Spezifikation neuer Features werden Sicherheitsziele definiert. Dazu gehören Bedrohungsmodelle (Threat Modelling), sichere Architekturentscheidungen und das Einplanen von Sicherheitsbudgets.
Beispiel: In einem Webshop-Projekt wird von Anfang an festgelegt, dass alle Daten nur über TLS 1.3 übertragen werden, die Anmeldung von einem modernen Framework bereitgestellt wird (MFA fähig) und Eingaben per Whitelist validiert werden.
2. Entwicklungsphase – Sicher programmieren (Secure Coding)
Entwickler:innen wenden bewährte Sicherheitspraktiken an, wie:
- Input-Validierung: Nur erwartete, zulässige Werte akzeptieren.
- Output-Encoding: Daten so ausgeben, dass keine Scripts ausgeführt werden.
- Parameterisierte Queries: Schutz vor SQL-Injection.
- Verwendung sicherer Bibliotheken: Drittanbieter-Code regelmäßig scannen (SCA – Software Composition Analysis).Diese Regeln werden durch Static Application Security Testing (SAST) Tools direkt im Editor oder beim Commit geprüft.
3. Integration in die CI/CD-Pipeline
- Automatisierte Sicherheitsscans bei jedem Commit oder Pull Request.
- Dependency-Scanning gegen bekannte Schwachstellen (z. B. OWASP Dependency Check, Snyk).
- Security Gates, die einen Merge verhindern, wenn kritische Schwachstellen entdeckt werden.
4. Testphase – Sicherheit nicht ans Ende schieben
Neben funktionalen Tests laufen kontinuierlich:
- SAST (Codeanalyse ohne Ausführung)
- DAST (dynamische Tests der laufenden Anwendung)
- IAST (kombiniert statische und dynamische Tests)Gefundene Schwachstellen werden direkt ins Backlog geschrieben und vor dem Release behoben.
5. Deployment & Betrieb
Selbst nach dem Go-Live bleibt Security integriert: Monitoring, Log-Analyse, Incident-Response-Pläne und regelmäßige Penetration Tests stellen sicher, dass neue Angriffe erkannt und abgewehrt werden.
Vorteile von Shift Security Left
- Frühe Fehlererkennung spart Geld: Je früher ein Bug gefunden wird, desto günstiger ist seine Behebung.
- Weniger Rework: Sicherheitsprobleme vor der Auslieferung zu lösen verhindert kostspielige Hotfixes und Notfall-Patches.
- Bessere Codequalität: Entwickler, die Sicherheit mitdenken, schreiben strukturierten, wartbaren Code – ein Wettbewerbsvorteil.
- Höheres Vertrauen: Kunden und Partner verlassen sich auf sichere Software. In sensiblen Branchen kann das sogar entscheidend für Vertragsabschlüsse sein.
- Compliance by Design: Viele regulatorische Anforderungen (z. B. NIS-2, ISO 27001) lassen sich einfacher erfüllen, wenn Sicherheit im Prozess verankert ist.
Praktische Tipps zur Umsetzung
- Security Champions im Entwicklungsteam ernennen, die Know-how verbreiten.
- Schulung & Awareness: Entwickler regelmäßig zu sicheren Programmierpraktiken schulen.
- Toolchain aufrüsten: SAST, DAST und Dependency-Scanning automatisieren.
- Code Reviews mit Security-Fokus: Sicherheit als festen Bestandteil jeder Review-Checklist einplanen.
- Klein anfangen, groß ausbauen: Erst kritische Anwendungen integrieren, dann den Prozess auf alle Projekte ausweiten.
Zusammenfassung
Shift Security Left ist kein „Nice to Have“, sondern eine Notwendigkeit in einer Welt, in der Cyberangriffe immer raffinierter werden. Wer Sicherheit früh und automatisiert in den Entwicklungsprozess einbaut, spart langfristig Kosten, reduziert Risiken und steigert die Qualität seiner Software. Unternehmen, die diese Kultur etablieren, sichern nicht nur ihre Produkte, sondern auch ihr Image und das Vertrauen ihrer Kunden.
Quellenverzeichnis zum LinkedIn Post
-
- Serebrenik, A., et al. (2022): An Empirical Study on the Impact of Code Quality on Software Maintenance Effort. arXiv:2203.04374. https://arxiv.org/abs/2203.04374
- Is Secure Coding Education in the Industry Needed? An Investigation Through a Large Scale Survey. https://arxiv.org/abs/2102.05343
- Thou Shalt Not Depend on Me: Analysing the Use of Outdated JavaScript Libraries on the Web. https://arxiv.org/abs/1811.00918
- Vasilescu, B., et al. (2024): Security-relevant Review Comments: Prevalence, Categories, and Actionability. Empirical Software Engineering, Springer. https://link.springer.com/article/10.1007/s10664-024-10496-y
- Wachiraphan Charoenwet et al. (2024) – Toward Effective Secure Code Reviews: An Empirical Study of Security-Related Coding Weaknesses. Empirical Software Engineering, Springer (Preprint auf arXiv).Online verfügbar unter: https://link.springer.com/article/10.1007/s10664-024-10496-y?utm_source=chatgpt.com
