
E-Mails gehören im Business nach wie vor zum Alltag – wie die Schere zum Friseur und die Kelle zum Maurer. Genau deshalb sind sie bei Hackern ein beliebtes Angriffsziel. Unverschlüsselte Nachrichten verhalten sich wie Postkarten: Jeder, der unterwegs Zugriff erhält, kann sie lesen. In diesem Artikel erfährst du, warum E-Mail-Verschlüsselung überlebenswichtig ist – technisch, rechtlich und geschäftlich. Wir zeigen dir, wie E-Mails wirklich funktionieren, wo Schwachstellen lauern und wie du dein Unternehmen ganz konkret schützen kannst.
Du nutzt täglich E-Mails, um mit Kunden, Partnern oder Kollegen zu kommunizieren? Dann bist du in guter Gesellschaft – weltweit werden jeden Tag über 300 Milliarden E-Mails verschickt. Was viele aber vergessen: Ein erheblicher Teil davon enthält sensible Daten – oft unverschlüsselt. Und das ist ein Problem.
Denn unverschlüsselte E-Mails lassen sich leicht abfangen, manipulieren oder missbrauchen. Gleichzeitig steigen regulatorische Anforderungen wie DSGVO, NIS2 & Co. Der Schutz geschäftlicher Kommunikation ist keine Kür, sondern eine Sicherheitsgrundlage.
Doch wie läuft eine E-Mail überhaupt technisch ab? Wer kann sie unterwegs mitlesen? Und wie bekommst du endlich echte Kontrolle über den Versand?
Wie wandert eine E-Mail durchs Netz – und wo wird sie angreifbar?
E-Mails werden in mehreren Schritten übertragen, und die Verbindung zwischen den einzelnen Stationen ist nicht immer automatisch gesichert. Oft werden veraltete oder unsichere Protokolle verwendet, wenn die Mail-Clients oder Server nicht korrekt konfiguriert sind. Hier ist eine kurze Übersicht der gängigsten E-Mail-Protokolle, ihrer Standard-Ports und der üblichen Verschlüsselungsoptionen:
| Protokoll | Port | Verschlüsselung |
|---|---|---|
| SMTP (Mail-Relay) | 25 | Klartext; optional STARTTLS (opportunistisch) |
| SMTPS (implicit) | 465 | TLS direkt beim Verbindungsaufbau (implicit TLS) |
| POP3 | 110 | Klartext; optional STARTTLS |
| POP3S (implicit) | 995 | TLS direkt beim Verbindungsaufbau (implicit TLS) |
| IMAP | 143 | Klartext; optional STARTTLS |
| IMAPS (implicit) | 993 | TLS direkt beim Verbindungsaufbau (implicit TLS) |
Erläuterungen zu den Verschlüsselungsarten
- STARTTLS: Wandelt eine ursprünglich unverschlüsselte Verbindung (Klartext) nach Absprache per Protokoll in eine verschlüsselte (TLS) um. Kann zurückfallen, wenn die Gegenseite kein TLS unterstützt.
- Implicit TLS: (auch „SMTPS“ oder „POP3S/IMAPS“ genannt) startet die Verbindung direkt verschlüsselt, ohne vorherige Klartext-Phase.
🔒 Wichtig zu wissen: Die Verschlüsselung erfolgt nur, wenn die richtigen Ports und Protokolle verwendet werden. Nutzt ein Client die unverschlüsselte Variante (z. B. IMAP statt IMAPS), ist die Verbindung angreifbar – selbst wenn der Server TLS unterstützt.
Bevor deine Nachricht beim Empfänger ankommt, passiert sie drei technische Stationen:
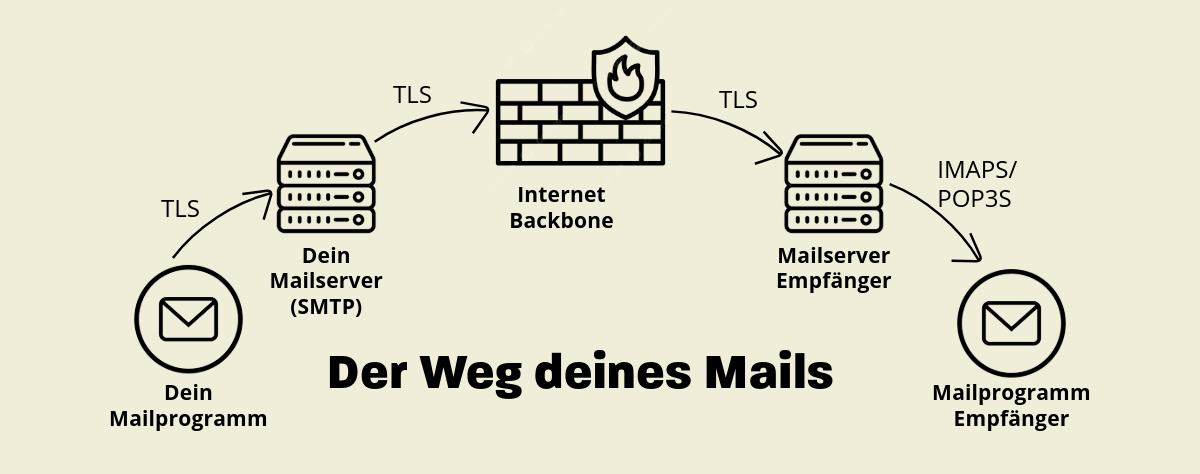
- Vom Mailprogramm zum Mailserver (SMTP)
Du klickst auf „Senden“ – und schon wird die Mail via SMTP an den Mailserver deines Providers übermittelt. Moderne Anbieter nutzen hier STARTTLS oder SMTPS, um die Verbindung abzusichern. - Vom Ausgangsserver zum Zielserver
Hier wird die Mail von Server A an Server B weitergereicht. Auch diese Verbindung kann mit TLS (Transport Layer Security) verschlüsselt werden – aber Achtung: Diese Verschlüsselung schützt nur den Weg, nicht den Inhalt der E-Mail selbst. - Vom Mailserver in die Inbox
Wenn der Empfänger seine Mails per IMAPS oder POP3S abruft, ist zumindest die letzte Strecke verschlüsselt. Der Inhalt bleibt jedoch auf dem Zielserver im Klartext – es sei denn, es wurde Ende-zu-Ende verschlüsselt.
📌 Fazit: Die Übertragung ist bestenfalls halbwegs geschützt – der Inhalt bleibt aber meist offen wie eine Postkarte.
Wer kann deine Mail mitlesen – wenn du nichts unternimmst
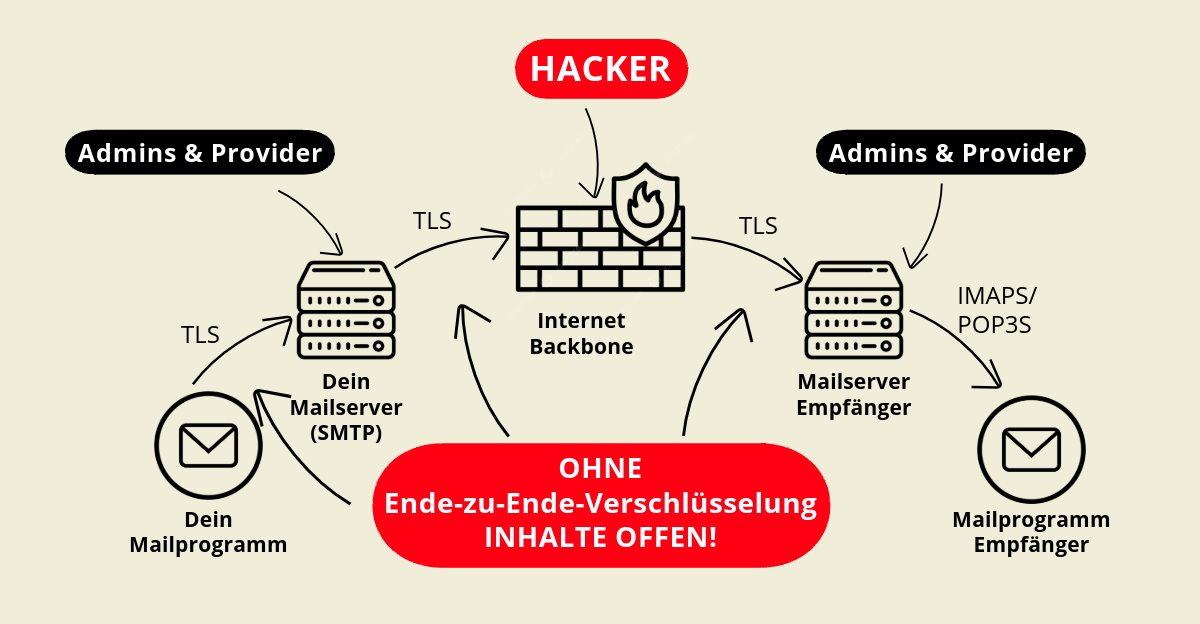
- Internetprovider, die den Traffic routen
- Mailserver-Betreiber, die die Mails speichern
- Hacker, die gezielt mitlauschen (Man-in-the-Middle)
- Geheimdienste, je nach Gesetzeslage
Warum du E-Mails verschlüsseln solltest – und zwar jetzt
- Vertraulichkeit wahren:
Verträge, Angebote, Strategien – all das darf nicht ungeschützt durchs Netz flattern. - DSGVO & Compliance Anforderungen erfüllen:
Persönliche Daten müssen aktiv geschützt werden – sonst drohen Bußgelder oder Reputationsschäden. - Industriespionage verhindern:
Besonders in innovationsgetriebenen Branchen kann der Verlust sensibler Informationen gravierende Folgen haben. - Manipulation vermeiden:
Digitale Signaturen sichern Integrität und zeigen: Diese Mail kommt wirklich von dir.
Wenn Postfächer geknackt werden – und was das bedeutet
💥 1. Die Mailbox deines Empfängers wird gehackt
Dann hilft die verschlüsselte Übertragung auch nichts mehr. Der Angreifer hat Zugriff auf alle Mails, die im Eingang liegen – auch auf verschlüsselte ZIPs, wenn das Passwort im Klartext irgendwo mitgeliefert wurde.
Und was bedeutet das für dich als Absender? Ganz einfach: Deine vertrauliche E-Mail, die du gerade verschickt hast – vielleicht mit sensiblen Angeboten, Verträgen oder Finanzdaten – landet in einem kompromittierten Postfach. Der Angreifer kann diese Informationen auslesen, intern weiterverwerten oder sogar an Dritte verkaufen. Noch schlimmer: Er kann die Kommunikation nutzen, um dich als Absender zu täuschen oder deine Nachricht als Aufhänger für weitere Angriffe zu verwenden – etwa durch gefälschte Antworten im Namen des Empfängers. Auch du wirst dadurch zum Opfer – obwohl du alles richtig gemacht hast.
💥 2. Dein eigenes Postfach wird übernommen
Noch schlimmer: Angreifer erhalten Zugriff auf gesendete und empfangene E-Mails sowie gespeicherte Entwürfe. Sie können sich dadurch ein genaues Bild über interne Abläufe, Projekte, Ansprechpartner und Verantwortlichkeiten verschaffen. Im schlimmsten Fall nutzt der Angreifer das kompromittierte Postfach, um sich in laufende Konversationen einzuklinken, interne Prozesse gezielt zu sabotieren oder weitere Personen zu täuschen – zum Beispiel durch manipulierte Anweisungen, gefälschte Rechnungen oder falsche Zahlungsinformationen. Besonders kritisch wird es, wenn private Schlüssel oder Passwortinformationen dort hinterlegt sind – in diesem Fall ist auch die stärkste Verschlüsselung wirkungslos.
Was du tun musst, damit es nicht so weit kommt
- Ende-zu-Ende-Verschlüsselung einsetzen (S/MIME oder PGP):
Damit bleibt die Kommunikation auch dann geschützt, wenn jemand Zugriff auf das Postfach bekommt.
- Zwei-Faktor-Authentifizierung aktivieren
So bleibt dein Konto auch dann sicher, wenn das Passwort in falsche Hände gerät.
- Passwörter nicht per E-Mail versenden oder im Postfach speichern:
Gerade bei verschlüsselten Anhängen gilt: Das Passwort gehört niemals in dieselbe Nachricht – nutze stattdessen getrennte Kanäle.
- Mitarbeiter sensibilisieren:
Mit Awareness-Schulungen lassen sich Phishing-Versuche schneller erkennen und melden.
- Regelmäßige Sicherheitsprüfungen durchführen:
Audits und Penetrationstests helfen, Schwachstellen zu erkennen, bevor es ein Angreifer tut.
Was gehört verschlüsselt?
Die goldene Regel: Alles, was vertraulich ist:
- Kundendaten, Angebote, Verträge
- Finanzdaten, Kalkulationen
- Zugangsdaten, Accounts
- Projektpläne, Roadmaps
- Kommunikation auf Führungsebene
Fazit: Wer nicht verschlüsselt, spielt mit dem Feuer
E-Mail-Verschlüsselung ist keine Kür, sondern eine Pflicht. Wer unverschlüsselt kommuniziert, riskiert nicht nur den Verlust von Daten, sondern auch den Verlust von Vertrauen – und das kann teuer werden.
Mit der richtigen Verschlüsselung, 2FA und ein paar klaren Spielregeln machst du es Angreifern richtig schwer. Und das Beste: Du schützt nicht nur dein Unternehmen – sondern auch deine Kund:innen.
